La informática forense responde a una pregunta concreta: qué ocurrió en un sistema digital, cuándo ocurrió, quién pudo intervenir y qué evidencias lo demuestran. No consiste en revisar un equipo sin método, sino en identificar, preservar, analizar y documentar datos para que puedan usarse en una investigación interna, administrativa o judicial.
Su valor está en convertir rastros técnicos en prueba digital comprensible: registros de acceso, correos, archivos borrados, conexiones de red, credenciales, dispositivos USB, móviles o servidores. Y todo ello sin alterar el material que se investiga.
Qué es la informática forense y qué la hace diferente
La informática forense, también llamada análisis forense digital, cómputo forense o examen forense digital, es la disciplina que aplica métodos técnicos y documentales para investigar evidencias electrónicas. Su objetivo no es solo encontrar datos, sino demostrar su origen, su integridad y su relación con unos hechos.
En un incidente real, cada detalle cuenta. Un archivo eliminado puede contener información clave, pero pierde valor si se recupera sin control. Un registro de eventos puede apuntar a un acceso no autorizado, pero necesita contexto: hora, usuario, dirección IP, dirección MAC, sistema afectado y relación con otros rastros.
La diferencia con ciberseguridad y auditoría informática
La ciberseguridad busca reducir riesgos antes de que ocurra el incidente. La auditoría informática revisa controles, cumplimiento y trazabilidad. La informática forense entra cuando ya existe un hecho que investigar o una sospecha que demostrar. Son áreas relacionadas, pero trabajan en momentos distintos y con objetivos distintos.
| Disciplina | Cuándo actúa | Objetivo principal | Resultado habitual |
|---|---|---|---|
| Informática forense | Después de un incidente o durante una investigación | Reconstruir hechos y preservar evidencia digital | Informe pericial, hallazgos técnicos, prueba documentada |
| Ciberseguridad | Antes, durante y después del riesgo | Prevenir, detectar y responder a amenazas | Controles, alertas, protección de sistemas |
| Auditoría informática | En revisiones planificadas o de cumplimiento | Evaluar procesos, controles y trazabilidad | Recomendaciones, no conformidades, evidencias de control |
Para qué sirve en casos reales
La informática forense se aplica cuando hay que aclarar hechos con soporte técnico: ataques informáticos, robo de información, fraude electrónico, accesos no autorizados, suplantación de identidad, ciberacoso, manipulación de archivos o incidentes de seguridad con posible impacto legal.
En una empresa, puede ayudar a saber si un empleado extrajo documentos antes de abandonar la organización. En un despacho legal, puede sostener o refutar una prueba basada en correos, mensajes o metadatos. En un entorno técnico, permite reconstruir cómo entró un intruso, qué privilegios obtuvo y qué sistemas tocó.
El pulso del incidente: mirar la secuencia, no solo la pista aislada
Un buen análisis no se limita a buscar “la prueba estrella”. Un incidente deja una secuencia de eventos que aparece en autenticaciones, conexiones, cambios de permisos, copias de archivos, saltos entre equipos y silencios extraños en los registros. Cuando el perito alinea esos momentos, puede detectar cortes en la narración: una sesión iniciada fuera de horario, un proxy usado justo antes de una descarga o un firewall registrando tráfico que el servidor no esperaba. Esa lectura temporal ayuda a separar coincidencias de patrones y evita conclusiones precipitadas.
Cómo se realiza un análisis forense digital
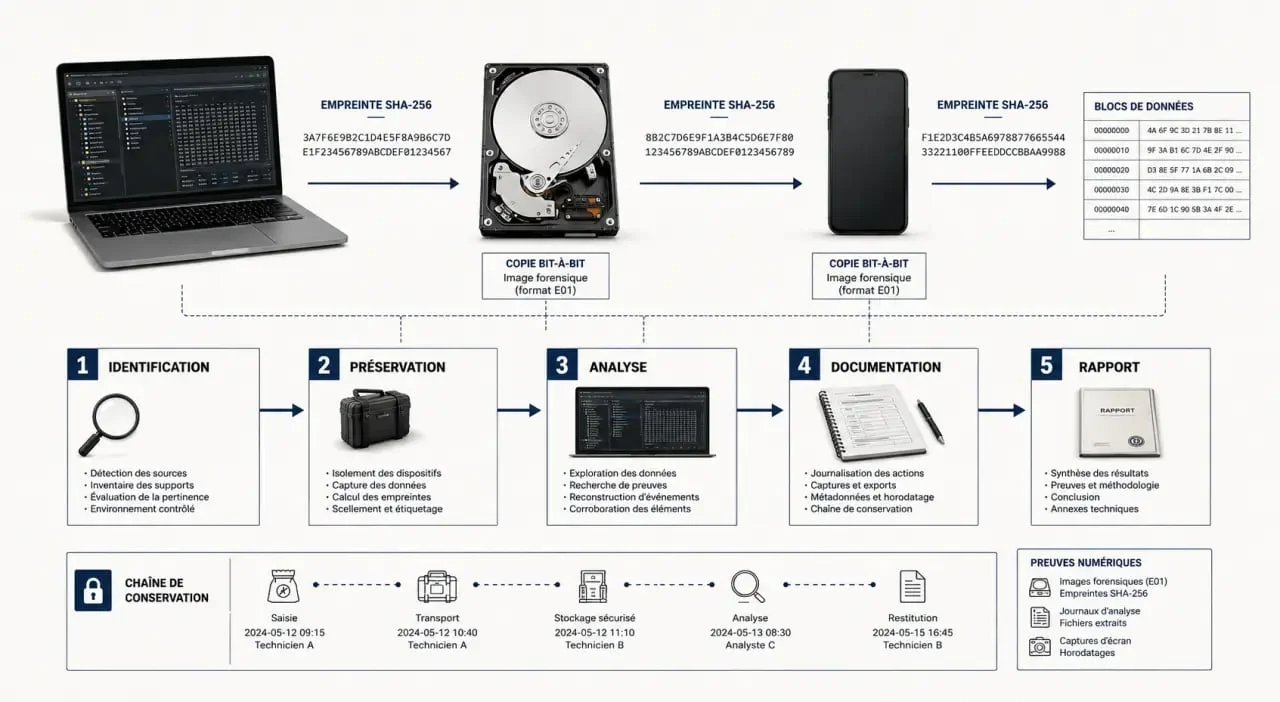
El proceso debe ser ordenado, repetible y defendible. Si cada paso no queda documentado, el hallazgo pierde fuerza. Por eso se trabaja con procedimientos que buscan mantener la integridad de los datos desde el primer contacto con la evidencia.
1. Identificación y alcance
Primero se define qué se va a analizar y por qué: un portátil, un móvil, una cuenta de correo, un servidor, una memoria USB, registros de red o una combinación de fuentes. También se delimita el periodo investigado y las preguntas que debe responder el análisis.
2. Preservación y cadena de custodia
La preservación evita que la evidencia cambie. Puede incluir clonar discos, generar huellas digitales mediante hash criptográfico, aislar dispositivos, registrar quién accede al material y conservar una cadena de custodia clara. La idea es simple: si no se puede demostrar que la prueba no fue alterada, su valor baja.
3. Análisis, documentación e informe
Después se examinan datos residuales, archivos borrados, logs, credenciales, paquetes de red, IP, MAC, proxies, firewalls y metadatos. El resultado no debe quedarse en tecnicismos: el perito informático forense traduce los hallazgos en un informe entendible, con metodología, evidencias, límites y conclusiones.
Qué evidencias y dispositivos se analizan
La evidencia digital es frágil, duplicable, alterable y, a veces, volátil. Puede estar en un disco duro, pero también en un móvil, una impresora, una BIOS, un GPS, un servidor, una plataforma en la nube, un sistema IDS/IPS o un registro de autenticación.
- Discos y unidades externas: documentos, archivos eliminados, historial de actividad, copias temporales y estructuras del sistema.
- Dispositivos móviles: mensajes, aplicaciones, ubicaciones, fotografías, contactos y registros de conexión.
- Redes y servidores: logs, tráfico, rastreo de paquetes, accesos remotos, proxies y eventos de firewall.
- Correo electrónico: cabeceras, rutas de envío, adjuntos, fechas, destinatarios y posibles manipulaciones.
- Sistemas corporativos: credenciales, permisos, actividad de usuarios, trazabilidad y registros de auditoría.
No todo dato encontrado es automáticamente una prueba sólida. Hace falta relacionarlo con otros elementos, validar su autenticidad y explicar su significado. Un archivo recuperado puede mostrar contenido; un metadato puede ubicarlo en el tiempo; un log puede conectar esa acción con una cuenta o un dispositivo.
Perfil profesional, herramientas y criterio ético
Un perito informático forense necesita base técnica, método documental y criterio legal. Debe entender sistemas operativos, redes, almacenamiento, recuperación de datos, análisis de logs y seguridad defensiva. También debe saber comunicar: un juez, un abogado o un responsable de cumplimiento no siempre necesita comandos; necesita conclusiones claras y justificadas.
Las herramientas habituales incluyen software de recuperación de datos, suites de análisis forense, plataformas de monitoreo de red y utilidades para clonado, búsqueda, indexación y revisión automatizada. La herramienta ayuda, pero no sustituye el criterio. Dos analistas pueden usar el mismo programa y llegar a conclusiones distintas si uno no entiende el contexto.
La ética es central. La informática forense no debe usarse para invadir sistemas, acceder a información sin autorización ni fabricar pruebas. Su enfoque correcto es defensivo, legal y verificable: preservar evidencias, reconstruir hechos, compensar daños cuando proceda, apoyar la persecución de delitos y ayudar a que no se repitan incidentes similares.
Para especializarse, lo más sólido es combinar formación en informática, redes y ciberseguridad con conocimientos de derecho tecnológico, protección de datos y práctica pericial. Si se empieza desde cero, una buena ruta es dominar primero sistemas y redes, después análisis de evidencias y, por último, redacción de informes. La parte técnica abre la puerta, pero la precisión documental sostiene el caso.