El incidente que golpeó a varios aeropuertos europeos afectó a sistemas de facturación y embarque y obligó a volver a la facturación manual. El efecto fue inmediato: colas más largas, más trabajo en mostrador y menos margen para absorber la demanda en hora punta. Cuando una misma pieza tecnológica sirve a varias terminales, un fallo deja de ser local y se nota al mismo tiempo en distintos países.
Qué ocurrió y qué sistemas quedaron afectados
El ciberataque se vinculó a un proveedor tecnológico usado por aerolíneas y aeropuertos para procesos críticos de atención al pasajero. RTVE señaló el software MUSE de Collins Aerospace, compañía de RTX, como sistema afectado en la operativa de facturación y embarque.
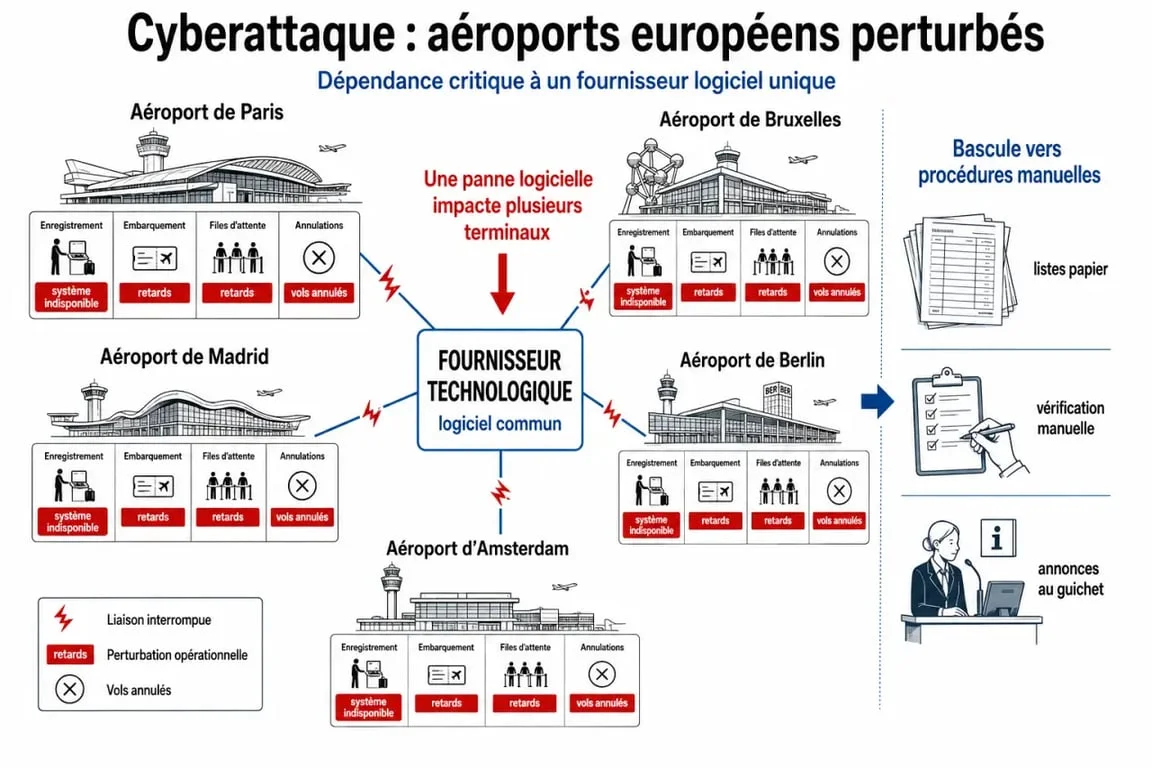
La consecuencia visible fue sencilla: si el sistema digital no responde, el flujo normal se rompe. Los pasajeros facturan más despacio, las tarjetas de embarque tardan más en emitirse y el personal de tierra tiene que verificar datos, equipajes y documentos con procedimientos alternativos. Eso eleva la carga operativa y alarga cada paso.
No conviene ir más allá de los hechos. En incidentes de este tipo se habla de ransomware, sabotaje o fallo técnico inducido, pero la investigación forense es la que debe cerrar el origen exacto y la atribución completa. Lo claro es que hubo una disrupción cibernética sobre sistemas compartidos.
Aeropuertos afectados: impacto desigual, mismo cuello de botella
El problema se notó especialmente en Heathrow, Berlín Brandeburgo y Bruselas, con menciones también a Dublín y Cork. No todos sufrieron la misma intensidad, pero el patrón fue parecido: colas, retrasos, cancelaciones y más presión para el personal operativo.
| Aeropuerto | Incidencia principal | Respuesta operativa |
|---|---|---|
| Heathrow | Retrasos y degradación de procesos de facturación | Refuerzo de procedimientos alternativos y coordinación con aerolíneas |
| Berlín Brandeburgo | Problemas en facturación y embarque | Uso temporal de procesos manuales |
| Bruselas | Cancelaciones, colas y fuerte presión en salidas | Solicitud de cancelar el 50% de los vuelos de salida |
| Dublín y Cork | Incidencias reportadas con menor detalle público | Seguimiento operativo y medidas de contingencia |
En Bruselas se reportaron 44 vuelos de salida cancelados y 28 vuelos de llegada cancelados. Además, se habló de más de 800 vuelos retrasados en el conjunto del incidente. El aeropuerto pidió cancelar el 50% de los vuelos de salida para aliviar la situación. Para el viajero, la traducción es clara: más tiempo en la terminal, menos previsibilidad y necesidad de revisar el estado del vuelo antes de salir de casa.
Por qué un proveedor puede convertirse en punto único de fallo
La aviación moderna funciona sobre una red densa de sistemas: reservas, facturación, asignación de puertas, control de equipajes, embarque, comunicaciones con aerolíneas y servicios aeroportuarios. Esa digitalización aporta velocidad, pero también crea dependencias. Si varios aeropuertos usan una misma solución, el problema deja de ser individual.
La cadena de suministro también amplía la superficie de ataque
En ciberseguridad defensiva no basta con proteger el perímetro propio. Hay que mirar la cadena de suministro: proveedores de software, integradores, servicios gestionados, actualizaciones, accesos remotos y componentes reutilizados. Un aeropuerto puede tener buenas defensas internas y, aun así, quedar expuesto si una herramienta externa crítica se degrada.
Las uniones entre sistemas importan tanto como los sistemas en sí. La tela puede ser resistente, pero si la costura falla, se abre por ahí. En un aeropuerto pasa algo parecido: el riesgo suele concentrarse en la conexión entre el software del proveedor, la base de datos de la aerolínea, el mostrador físico y el procedimiento humano. Revisar esas juntas significa documentar dependencias, probar qué ocurre si una API cae, saber quién puede desconectar un servicio y mantener un plan manual que no sea improvisado.
La diferencia entre eficiencia y resiliencia
Un sistema eficiente reduce pasos, automatiza validaciones y acelera el embarque. Un sistema resiliente, además, aguanta fallos. La lección es simple: no basta con medir la seguridad por la ausencia de incidentes, también hay que medir la capacidad de seguir operando cuando algo falla.
Lecciones para infraestructuras críticas y ciberresiliencia
Los aeropuertos son infraestructuras críticas porque conectan movilidad, economía, seguridad pública y logística. Por eso el impacto de un incidente no se queda en tecnología: llega a pasajeros, tripulaciones, aerolíneas, autoridades y servicios en tierra.
Hay un precedente útil para entender el coste de una interrupción en cadena. En 2017, el ataque NotPetya afectó a Maersk y se asoció a pérdidas de 300 millones de dólares, con impacto en 76 puertos y terminales. No es el mismo sector, pero sí la misma lógica: cuando la operación depende de sistemas compartidos, la recuperación no es solo técnica; también es logística.
El nivel de presión sobre estas organizaciones es alto. Se habla de entre 20 y 50 ciberataques al día contra ciertos entornos aeroportuarios o relacionados con la aviación. Aunque muchos sean intentos menores, ruido automatizado o reconocimiento, obligan a mantener vigilancia continua y equipos preparados.
Qué deberían reforzar aeropuertos, aerolíneas y proveedores
La respuesta madura no es comprar una herramienta y relajarse. Es combinar prevención, detección, continuidad y coordinación. La ciberresiliencia debe ser compartida: si un proveedor presta un servicio crítico, su seguridad forma parte de la seguridad del aeropuerto.
- Monitoreo continuo de proveedores: revisar exposición, accesos, cambios relevantes y señales de degradación del servicio.
- Lista de materiales de software: conocer componentes, dependencias y versiones para reaccionar rápido ante vulnerabilidades.
- Informes resumidos de pruebas de penetración: exigir evidencias de evaluación, sin convertirlas en un trámite decorativo.
- Ejercicios conjuntos de respuesta a incidentes: simular caída de facturación, pérdida de conectividad y retorno a procesos manuales.
- Seguridad desde el diseño: integrar controles, segmentación y planes de recuperación antes de poner el sistema en producción.
Para los pasajeros, la recomendación práctica es menos técnica pero igual de útil: comprobar el estado del vuelo en la aerolínea, llegar con más margen si hay incidencias, llevar la documentación accesible y no depender solo de una tarjeta de embarque digital si el aeropuerto comunica problemas de sistemas.
El ciberataque a aeropuertos europeos deja una conclusión sobria: la aviación no puede tratar la ciberseguridad como un asunto aislado de TI. Facturar, embarcar y mover personas también depende de arquitectura, proveedores, simulacros y planes manuales bien entrenados.