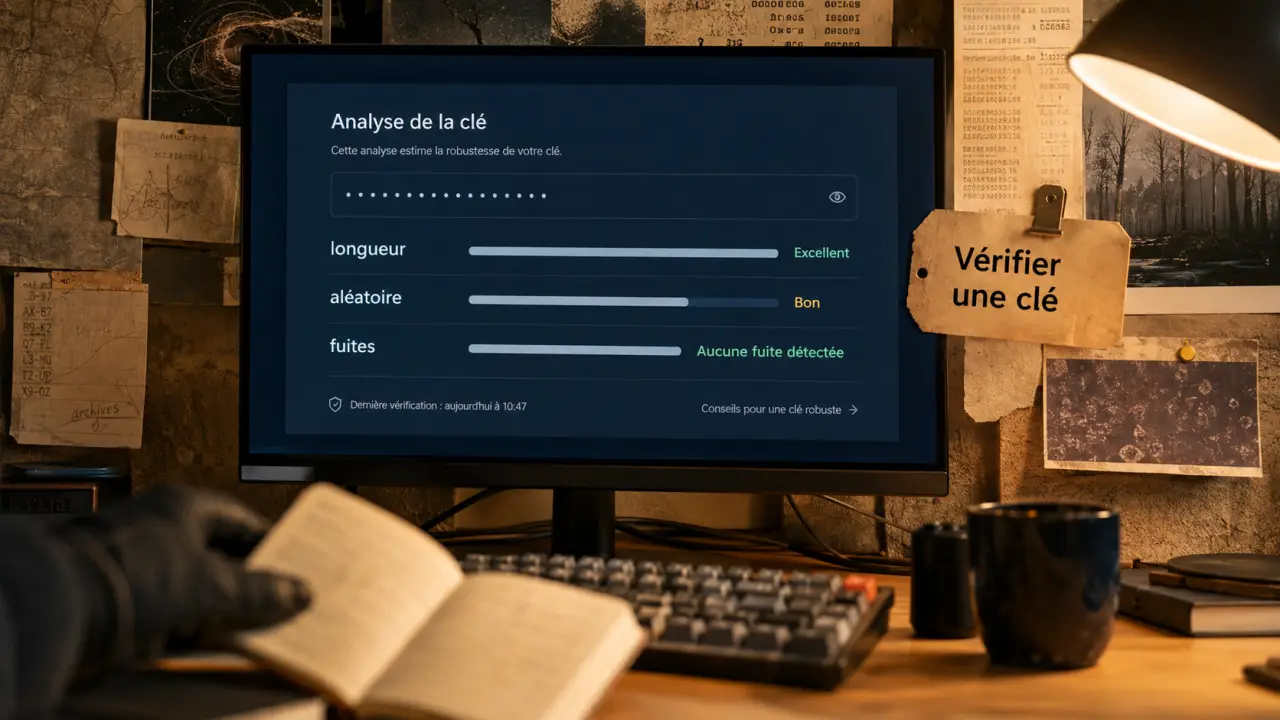
Una contraseña puede parecer sólida porque incluye símbolos, mayúsculas y números, y aun así ser fácil de adivinar si usa una palabra común, una fecha o un patrón repetido. Comprobar la seguridad de una contraseña sirve para responder tres cosas: si es predecible, si resiste ataques automatizados y si ya aparece en filtraciones conocidas.
Qué mide realmente un comprobador de contraseñas
Un comprobador de seguridad de contraseñas no debería limitarse a decir “débil” o “fuerte” por contar caracteres. La evaluación útil combina señales técnicas: longitud, aleatoriedad, complejidad, presencia de patrones, parecido con contraseñas comunes y posible aparición en bases de datos de filtraciones.
La idea es directa: cuanto más difícil sea predecir una contraseña, más costoso será probar combinaciones hasta acertar. Por eso una clave larga y poco obvia suele ser mejor que una corta llena de adornos previsibles.
Longitud, aleatoriedad y complejidad no pesan igual
Los tres criterios técnicos más repetidos son longitud, aleatoriedad y complejidad. La longitud amplía el espacio de búsqueda. La aleatoriedad evita que la contraseña siga patrones humanos habituales. La complejidad añade variedad de caracteres, pero por sí sola no arregla una contraseña mala.
Una clave basada en una palabra conocida con un “1” al final sigue siendo débil aunque incluya una mayúscula. En cambio, una frase larga, única y difícil de asociar contigo puede resistir mucho mejor, incluso si no parece “complicada” a simple vista.
Por qué no basta con mirar letras, números y símbolos
Algunos verificadores usan una lógica básica de mayúsculas, minúsculas, números y símbolos, a veces llamada LUDS. Ese enfoque ayuda, pero se queda corto porque no detecta bien patrones como sustituciones obvias, secuencias de teclado o palabras de diccionario.
Herramientas más avanzadas, como zxcvbn, estiman la fortaleza teniendo en cuenta patrones reales de uso. Esa diferencia importa: una contraseña puede cumplir una regla formal y, aun así, ser vulnerable frente a listas de contraseñas comunes.
Fuerza bruta, diccionarios y tiempo estimado de descifrado
Un ataque de fuerza bruta consiste en probar todas las combinaciones posibles hasta encontrar la correcta. En la práctica, muchos ataques no empiezan por el caos total: usan diccionarios, listas de contraseñas comunes, patrones filtrados y variaciones previsibles.
El tiempo estimado de descifrado es una hipótesis, no una promesa exacta. Sirve como orientación para comparar riesgos. Si una contraseña aparece como descifrable en muy poco tiempo, el mensaje operativo es claro: cámbiala antes de reutilizarla o de confiar en ella para una cuenta importante.
| Tipo de contraseña | Señal de riesgo | Qué hacer |
|---|---|---|
| Débil | Palabra común, fecha, nombre, patrón de teclado o pocos caracteres | Sustituirla por una clave larga, única y no relacionada contigo |
| Media | Tiene variedad de caracteres, pero conserva una estructura predecible | Aumentar la longitud y eliminar palabras o secuencias reconocibles |
| Fuerte | Es larga, única, aleatoria o basada en una frase poco predecible | Guardarla en un gestor y no reutilizarla en otros servicios |
Filtraciones: cuando una contraseña deja de ser segura aunque sea buena
Una contraseña puede estar bien construida y aun así ser peligrosa si ya apareció en una filtración. Cuando un servicio sufre una brecha, las credenciales expuestas pueden acabar en bases de datos usadas para ataques automatizados. Desde ese momento, el problema ya no es solo la fortaleza matemática, sino la exposición.
Por eso conviene comprobar si una clave aparece en bases de datos de filtraciones conocidas. Si aparece, debe considerarse comprometida y cambiarse de inmediato, sobre todo si protege correo electrónico, banca, redes sociales, trabajo o cuentas con información personal.
El error crítico: reutilizar la misma contraseña
La reutilización multiplica el daño. Si usas la misma contraseña en varios sitios y uno de ellos se ve comprometido, un atacante puede probar esa combinación en otros servicios. Esta técnica no necesita descifrar nada complejo: aprovecha que muchas personas repiten credenciales.
Piensa en tus cuentas por nivel de riesgo. Correo principal, gestor de contraseñas, cuenta bancaria y acceso laboral no tienen la misma importancia que una cuenta secundaria. Si una de las cuentas clave cae, abre el acceso a otras. La prioridad es dar a cada servicio una contraseña única, larga y reforzada con autenticación multifactor cuando esté disponible.
Privacidad al comprobar una contraseña
La confianza es clave. Un comprobador responsable debe evitar almacenar o recopilar datos reales de la contraseña. Lo prudente es no introducir tu contraseña principal exacta en cualquier página desconocida. Si dudas de la herramienta, prueba una variante parecida para entender el criterio de evaluación sin exponer la clave real.
También conviene diferenciar dos métodos: estimación de fuerza y comparación con filtraciones. La primera analiza si la contraseña parece resistente. La segunda revisa si ya ha sido vista en conjuntos de credenciales vulneradas. Ambas respuestas se complementan, pero no significan lo mismo.
Cuándo deberías cambiarla sin pensarlo demasiado
Cambia una contraseña si aparece en una filtración, si la has usado en más de un servicio, si contiene datos personales, si es corta o si fue compartida alguna vez. También conviene renovarla cuando un servicio notifica actividad sospechosa o cuando pierdes acceso a un dispositivo donde estaba guardada.
No hace falta cambiar claves por rutina si son únicas, fuertes y están bien protegidas. La mejora real viene de reducir puntos débiles: menos reutilización, más longitud, más aleatoriedad y una mejor gestión.
Pasos prácticos para crear una contraseña más segura
Si el resultado de tu comprobación no convence, no maquilles la contraseña débil añadiendo un símbolo al final. Reconstrúyela con un método más sólido.
- Elige una contraseña única para cada servicio importante.
- Prioriza la longitud: una frase larga y poco predecible suele ser más robusta que una clave corta con símbolos.
- Evita nombres, fechas, equipos, mascotas, empresas, ciudades o datos que alguien pueda asociar contigo.
- No uses patrones de teclado ni sustituciones obvias como cambiar “a” por “@”.
- Guárdala en un gestor de contraseñas si no puedes recordarla con seguridad.
- Activa la autenticación multifactor en cuentas críticas siempre que esté disponible.
La regla final es simple: una contraseña segura no es la que parece complicada, sino la que resulta difícil de adivinar, no aparece en filtraciones y no abre más de una puerta.