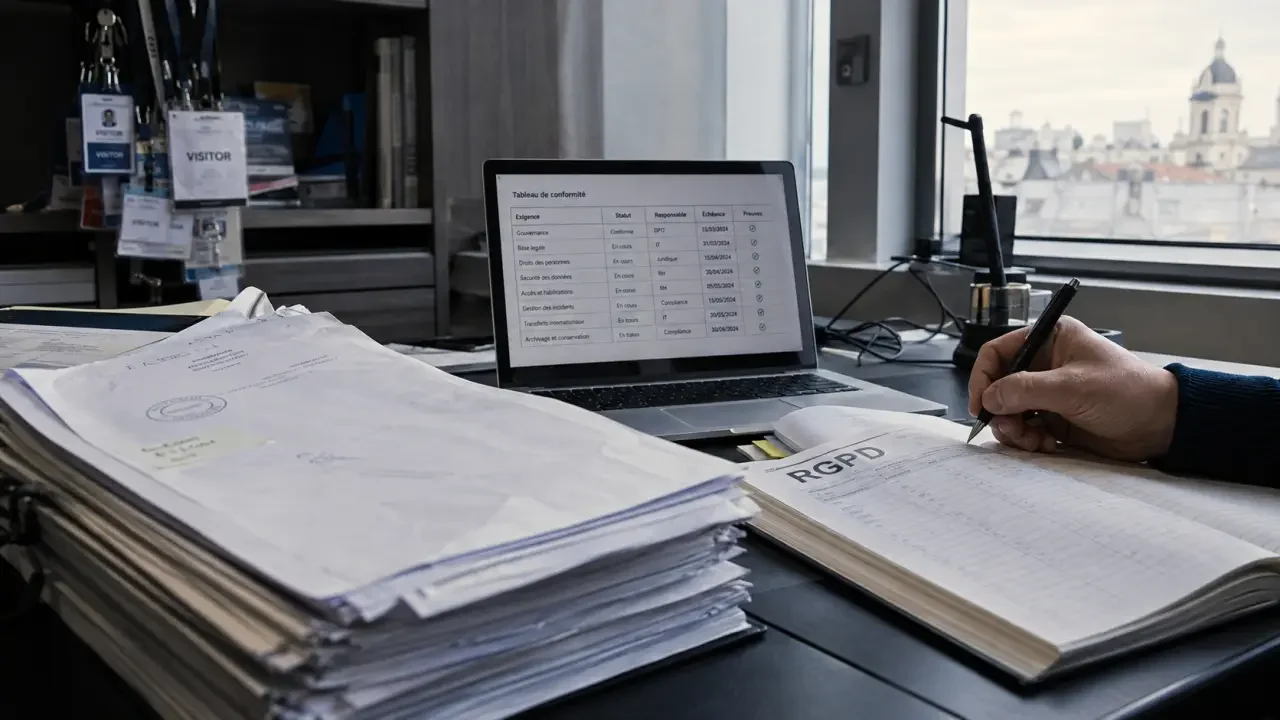
Si tu empresa trata datos de clientes, empleados, alumnos, pacientes, usuarios de la web o proveedores, necesitas algo más que textos legales copiados. Una empresa de protección de datos en Madrid debe ayudarte a saber qué datos manejas, qué riesgos existen y qué medidas debes aplicar para cumplir sin frenar la actividad.
La clave no es tener papeles guardados, sino implantar un sistema útil: auditoría, documentación, formación, asesoramiento continuo y, cuando procede, DPO externo. Vamos por partes.
Qué debe hacer una empresa de protección de datos en Madrid
Un servicio serio empieza con una revisión real del tratamiento de datos personales. No es lo mismo una clínica, una asesoría laboral, una tienda en línea, una academia o una pyme industrial. Cambian los datos, los accesos, los proveedores, los formularios, las cámaras, las herramientas digitales y el nivel de riesgo.
El trabajo habitual incluye identificar qué datos se recogen, para qué se usan, dónde se almacenan, quién accede a ellos y durante cuánto tiempo se conservan. Con esa base se prepara la adaptación legal y técnica: cláusulas informativas, contratos con encargados del tratamiento, registro de actividades, análisis de riesgos, protocolos internos y medidas de seguridad proporcionadas.
Servicio local, presencial y en línea
La ventaja de buscar asesoramiento en Madrid es la cercanía para reuniones, auditorías y formación presencial si tu organización lo necesita. Aun así, gran parte del acompañamiento puede hacerse en línea: revisión documental, resolución de dudas, actualización de textos legales o formación del personal. Lo importante es que el servicio no se limite a una entrega puntual y desaparezca después.
Normativas que entran en juego: RGPD, LOPDGDD, LOPD y LSSI-CE
El marco principal es el Reglamento General de Protección de Datos, identificado como RGPD 2016/679. En España se complementa con la LOPDGDD 3/2018, aprobada el 5 de diciembre de 2018 y vinculada a la protección de datos personales y garantía de los derechos digitales. En páginas web, comercio electrónico, formularios de contacto, comunicaciones comerciales y avisos legales también entra la LSSI-CE.
En la práctica, esto significa que tu empresa debe informar correctamente, contar con una base jurídica adecuada, respetar los derechos de las personas, proteger la información y poder demostrar que cumple. Ese último punto es crítico: en protección de datos no basta con decir que se hace bien; hay que poder acreditarlo.
El riesgo no es solo la sanción
Las sanciones pueden ser elevadas: se citan límites de hasta 20 millones de euros o el 4% del volumen total de negocio, según el tipo de infracción. Pero el impacto no termina ahí. Una brecha mal gestionada puede bloquear operaciones, generar pérdida de confianza, provocar reclamaciones y obligar a rehacer procesos internos con urgencia.
Servicios concretos que conviene exigir antes de contratar
Antes de elegir proveedor, pide claridad sobre los entregables. Un servicio serio debe explicar qué vas a recibir, qué queda fuera, qué plazos se manejan y cómo se resolverán las dudas posteriores. La protección de datos toca áreas legales, organizativas y también de seguridad informática; por eso el enfoque debe ser práctico y transversal.
| Servicio | Para qué sirve |
|---|---|
| Auditoría personalizada | Detecta tratamientos, riesgos, carencias documentales y medidas necesarias. |
| Documentación legal | Adapta cláusulas, contratos, registros, políticas internas y textos web. |
| Formación del personal | Reduce errores humanos en correos, accesos, archivos y atención a derechos. |
| Asesoramiento continuo | Resuelve cambios en procesos, proveedores, herramientas o campañas. |
| DPO externo | Aporta supervisión especializada cuando la organización lo necesita. |
Piensa en la protección de datos como un filtro bien ajustado: cada persona o sistema debe ver solo lo necesario. Un empleado de atención al cliente puede necesitar consultar un pedido, pero no acceder a información laboral interna; una herramienta de marketing puede requerir un correo, pero no todo el historial del cliente. Esta lógica ayuda a aplicar minimización, control de accesos y seudonimización sin convertir el cumplimiento en burocracia inútil.
Cuándo tiene sentido contratar un DPO externo
El delegado de protección de datos, o DPO, supervisa el cumplimiento, asesora a la organización y actúa como punto de contacto en materia de privacidad. Externalizar este perfil puede ser útil cuando no existe personal interno con independencia, conocimiento normativo y capacidad técnica suficiente.
También puede encajar en empresas que tratan datos sensibles, organizaciones con muchos usuarios, entidades con procesos digitales complejos o negocios que quieren separar la operación diaria de la supervisión del cumplimiento. La figura debe aportar criterio, no limitarse a firmar documentos.
DPO externo frente a gestión interna
Gestionarlo todo internamente puede funcionar si existe equipo formado, tiempo y una metodología clara. El DPO externo, en cambio, aporta especialización, distancia y experiencia comparada entre sectores. Algunos proveedores, como Grupo Adaptalia, declaran más de una década de experiencia en este tipo de servicios, un dato que conviene valorar junto con la calidad del acompañamiento, la disponibilidad y la claridad de sus informes.
Proceso de adaptación: de la auditoría al acompañamiento continuo
Una adaptación sólida suele seguir una secuencia sencilla. Primero se recopila información: actividad, sedes, empleados, proveedores, software, formularios, cámaras, campañas y bases de datos. Después se analiza el riesgo y se define qué documentación y medidas hacen falta.
- Diagnóstico inicial: identificación de tratamientos de datos personales y obligaciones aplicables.
- Plan de adaptación: priorización de acciones legales, técnicas y organizativas.
- Desarrollo documental: preparación de contratos, políticas, cláusulas, registros y procedimientos.
- Entrega explicada: revisión de cada documento para que el equipo sepa cuándo usarlo.
- Formación: sesiones presenciales o en línea para evitar errores cotidianos.
- Seguimiento: actualización ante nuevos servicios, herramientas, proveedores o cambios normativos.
Este último punto marca la diferencia. La empresa cambia: contrata personal, abre canales digitales, instala nuevas aplicaciones, lanza campañas o incorpora proveedores. Si la protección de datos no se actualiza, el cumplimiento se queda congelado mientras el riesgo sigue creciendo.
Cómo elegir proveedor sin caer en una adaptación superficial
Busca una empresa que hable claro, pregunte por tu operativa y no venda la misma plantilla a todos. Debe cubrir RGPD, LOPDGDD, LOPD y LSSI-CE cuando corresponda, ofrecer auditorías personalizadas, explicar la documentación y formar al personal. También debe decirte qué no incluye el servicio, porque la transparencia evita sorpresas.
Valora especialmente tres señales: respuesta rápida, criterio técnico y continuidad. La protección de datos no es un trámite para archivar; es una capa de confianza para clientes, empleados y socios. Si quieres revisar el estado actual de tu empresa, puedes solicitar una revisión inicial y empezar por un diagnóstico claro antes de contratar nada más amplio.