Cuando recibes un mensaje que solicita un pago, una contraseña o la confirmación de un envío, puedes comprobar si es phishing sin abrir enlaces ni archivos. Aísla primero el correo: no respondas, no descargues adjuntos y no pulses ningún botón. Después, revisa cuatro aspectos, el remitente, la petición, el destino y el origen técnico. Esta secuencia reduce el riesgo de entregar credenciales o datos bancarios por impulso.
La revisión rápida antes de interactuar con el mensaje
El phishing utiliza ingeniería social para provocar una acción antes de que puedas verificarla. Una supuesta incidencia de cuenta, una multa, un paquete retenido o una transferencia urgente son pretextos habituales. La urgencia no demuestra por sí sola que exista fraude, pero sí indica que debes detenerte y revisar el mensaje.
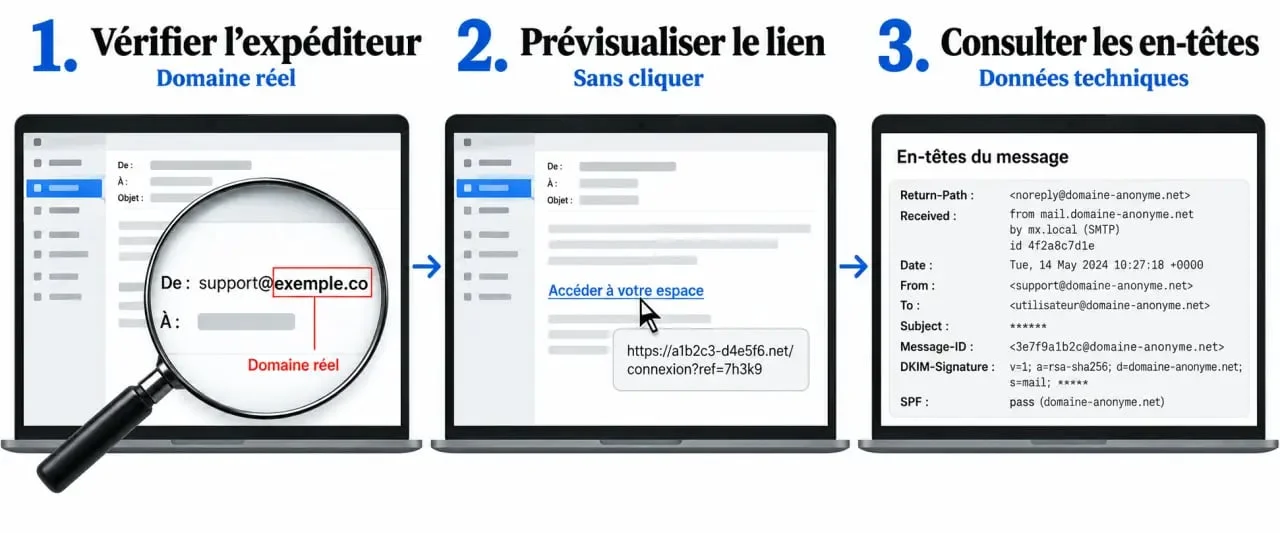
- Lee la petición exacta. Desconfía si solicita contraseñas, códigos de autenticación de dos factores, datos de tarjeta, transferencias o documentos personales.
- Comprueba el contexto. Pregúntate si esperabas ese mensaje y si la empresa suele comunicarse contigo por ese canal.
- Observa sin abrir. En un ordenador, sitúa el cursor sobre el enlace para ver su destino. En un móvil, mantén pulsado el enlace sin confirmar la apertura.
- Usa un canal independiente. Escribe tú mismo la dirección oficial en el navegador o llama al número publicado por la entidad.
Un mensaje legítimo puede contener un enlace, pero no debería obligarte a utilizarlo. Si parece proceder de tu banco, proveedor o empresa de paquetería, accede a tu cuenta desde la aplicación o el sitio oficial, nunca desde el correo recibido.
Remitente, dominio y lenguaje: señales que deben coincidir
El nombre visible no identifica al remitente real
Un atacante puede mostrar el nombre de una marca conocida aunque la dirección real sea distinta. Despliega los datos del remitente y compara el dominio situado después de la arroba con el dominio oficial de la organización. Una letra añadida, una variación mínima o un guion inesperado puede revelar un caso de typosquatting, es decir, un dominio creado para parecerse a otro.
Presta atención también a los homoglifos, caracteres visualmente similares que pueden engañar a simple vista. Un dominio aparentemente correcto puede incluir una sustitución difícil de detectar. Copiarlo en un editor de texto y compararlo carácter por carácter ayuda, especialmente cuando el mensaje solicita un pago o la recuperación de una cuenta.
La petición importa más que la apariencia
Los logotipos, las firmas y los textos bien redactados se pueden copiar. Lo relevante es la combinación de señales: un remitente incongruente, presión temporal, una amenaza de bloqueo, un enlace externo y una solicitud de información sensible. Cuantas más señales coincidan, mayor debe ser tu cautela.
Un dominio legítimo tampoco garantiza que el mensaje sea seguro. Una cuenta o un sitio real pueden haber sido comprometidos. Por eso, la comprobación debe incluir el contenido de la petición y el canal independiente que utilices para confirmarla.
Qué puede confirmar cada comprobación técnica
No todas las herramientas responden a la misma pregunta. Validar una dirección sirve para saber si su formato es correcto o si su dominio puede recibir correo. Analizar un mensaje busca indicios de suplantación. Confundir ambas tareas crea una falsa sensación de seguridad.
| Comprobación | Qué aporta | Qué no demuestra |
|---|---|---|
| Dirección y registro MX | Formato y capacidad técnica del dominio para recibir correo | Que el mensaje sea legítimo |
| Dominio y antigüedad | Posibles dominios nuevos, parecidos o sospechosos | Que un dominio conocido no haya sido comprometido |
| SPF, DKIM y DMARC | Señales de autenticación del envío | Que el contenido o el enlace sea seguro |
| Encabezado Received | Ruta técnica y servidores por los que pasó el correo | Una explicación sencilla de cada salto |
El encabezado Received registra los saltos del correo entre servidores y puede contener más de un nodo intermedio. Busca la información completa del mensaje en tu cliente de correo y revisa la cadena desde la entrada más antigua. Si el supuesto remitente corporativo no guarda relación con el origen técnico, considéralo una alerta importante.
Este análisis requiere interpretación. Un resultado aislado no basta para absolver ni condenar un mensaje. Piensa en el correo como un conjunto de capas: primero aparece el nombre y el diseño; después, el dominio, la autenticación y la ruta del servidor; finalmente, la acción que te pide realizar. Revisar cada capa evita que una apariencia convincente decida por ti.
Enlaces, adjuntos y verificadores oficiales
No abras un enlace para averiguar adónde lleva. Copia su dirección sin visitarla y analízala con un servicio de reputación de confianza. No introduzcas en estas herramientas correos completos, datos personales ni contenido confidencial. Revisa si el enlace utiliza un dominio ajeno a la empresa, incluye redirecciones encadenadas o dirige a una página sin relación con el aviso.
Con los adjuntos, aplica una regla sencilla: un archivo inesperado no se abre. Los ejecutables y los documentos que solicitan habilitar macros requieren especial precaución. Si el archivo procede supuestamente de un contacto conocido, confirma el envío mediante una llamada o un mensaje nuevo, no respondiendo al correo sospechoso.
Para comunicaciones concretas, prioriza los verificadores oficiales. Si recibes un aviso atribuido a Correos, utiliza el verificador oficial de correo de Correos. La herramienta solicita dos datos, la dirección de correo y un código de letras y números incluido en la comunicación. Cada comunicación dispone de un código único.
Un resultado OK confirma esa comprobación concreta. Una respuesta distinta de OK debe tratarse como un posible fraude. El resultado del verificador no sustituye la revisión del mensaje completo, pero aporta una comprobación adicional cuando la comunicación utiliza la marca de Correos.
Qué hacer si el correo parece fraudulento o ya interactuaste
Si detectas un intento de phishing, no respondas. Bloquea el remitente y elimina el mensaje después de denunciarlo desde tu proveedor de correo. Avisa a la empresa suplantada mediante su canal oficial, sobre todo si el fraude utiliza su marca para solicitar pagos o datos.
Si introdujiste una contraseña, cámbiala inmediatamente desde el sitio oficial y activa la autenticación multifactor. Si reutilizabas esa clave en otros servicios, sustitúyela también allí. Si compartiste datos de pago, contacta sin demora con tu entidad financiera.
Actuar rápido limita el acceso indebido, pero la prevención empieza antes. Comprobar el correo sin interactuar con sus enlaces o archivos es la decisión más segura cuando una petición parece urgente, inesperada o fuera de contexto.