Un gusano informático es un tipo de malware capaz de crear copias de sí mismo y propagarse a otros equipos. Su peligro no depende únicamente del daño que pueda causar: la velocidad de expansión puede consumir recursos, saturar una red y convertir una incidencia local en un problema operativo más amplio.
Qué hace distinto a un gusano informático
Un gusano es un programa malicioso autónomo. Cuando alcanza un equipo, puede buscar nuevos objetivos, replicarse y enviar o ejecutar sus copias mediante una red, un servicio expuesto o un canal de comunicación. A diferencia de un virus, no necesita necesariamente un archivo o programa anfitrión para funcionar.
No todos los gusanos actúan de la misma manera. Algunos aprovechan una vulnerabilidad técnica, mientras que otros dependen de que una persona abra un archivo adjunto, pulse un enlace o ejecute un programa aparentemente legítimo. En estos casos, la ingeniería social facilita la infección inicial, aunque la propagación posterior pueda producirse de forma automática.
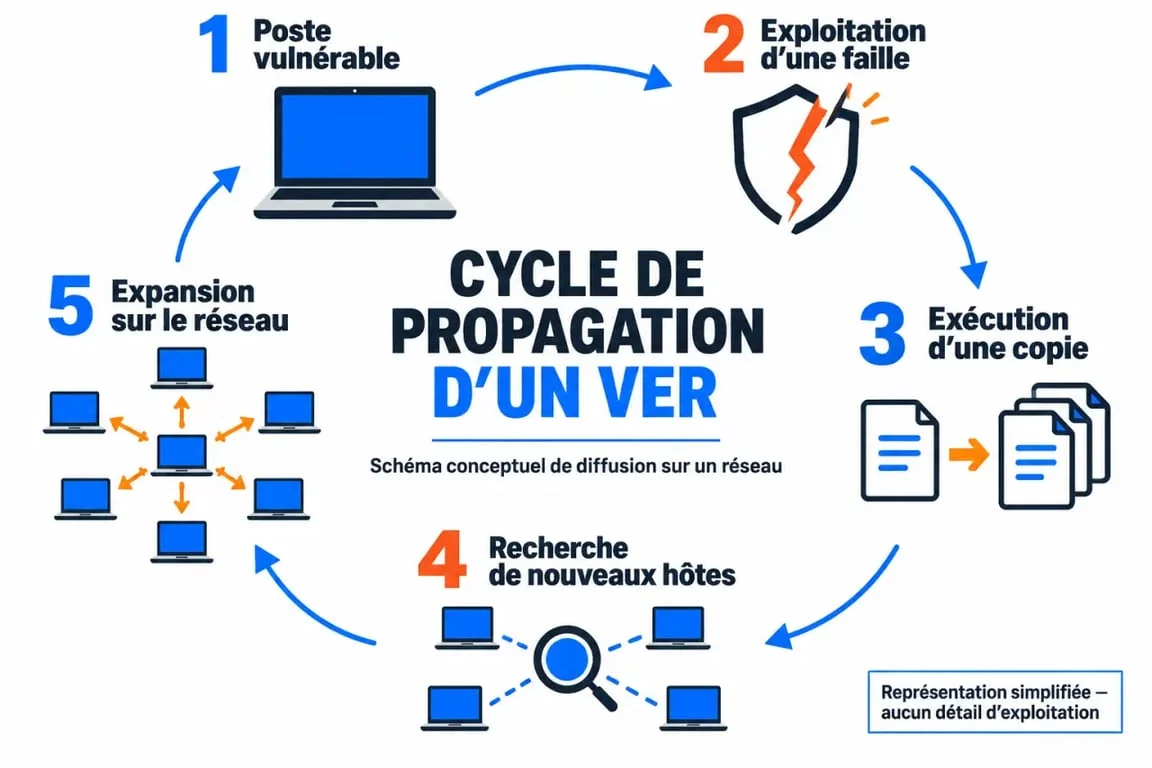
Su ciclo suele seguir una lógica clara: identifica un equipo accesible, intenta aprovechar una debilidad o un vector de entrada, ejecuta una copia y repite el proceso. Esta automatización explica por qué un sistema sin parches puede aumentar el riesgo para el resto de dispositivos conectados. Un solo host vulnerable puede convertirse en un nuevo punto de propagación.
La unión que suele revelar el problema
En ciberseguridad, una pequeña conexión entre sistemas puede ser más relevante que un equipo aislado: una carpeta compartida con permisos excesivos, una cuenta reutilizada, una impresora conectada o un segmento de red sin separación. El gusano no necesita derribar toda la infraestructura de una vez. Le basta con encontrar ese punto de unión para pasar de un host a otro.
Estas conexiones también pueden facilitar el movimiento lateral, es decir, el desplazamiento desde el equipo afectado hacia otros sistemas del mismo entorno. Revisar los permisos, separar los segmentos sensibles y limitar los servicios accesibles reduce las posibilidades de expansión y ayuda a contener una posible infección.
Gusano, virus y otras amenazas: diferencias esenciales
Los términos se confunden con frecuencia porque todos pueden afectar a archivos, datos y servicios. Sin embargo, su método de funcionamiento no es el mismo. La diferencia más relevante está en la capacidad de propagarse de forma autónoma.
| Amenaza | Forma habitual de actuar | Riesgo principal |
|---|---|---|
| Gusano informático | Se autorreplica y busca nuevos equipos o canales. | Expansión rápida y saturación de recursos. |
| Virus | Se vincula a un archivo o programa anfitrión. | Infección al ejecutar el elemento contaminado. |
| Troyano | Se disfraza de software legítimo para engañar. | Acceso no autorizado o robo de información. |
| Ransomware | Cifra archivos o bloquea el acceso. | Indisponibilidad y extorsión. |
| Botnet | Conjunto de dispositivos comprometidos controlados a distancia. | Uso coordinado de equipos infectados. |
Un gusano puede transportar una carga adicional, como una puerta trasera, otro malware o un componente capaz de robar información. También puede integrar el dispositivo en una botnet. Por tanto, la autorreplicación describe su mecanismo de expansión, pero no limita las acciones dañinas posteriores.
Por dónde se propaga y qué vulnerabilidades aprovecha
La vía de propagación determina cómo debe protegerse una organización o un usuario. Un gusano de red puede explorar sistemas accesibles y explotar fallos de seguridad en servicios sin actualizar. En ese caso, la víctima no siempre tiene que abrir un archivo: basta con que el servicio vulnerable esté expuesto.
- Correo electrónico: utiliza adjuntos, enlaces o mensajes que inducen a ejecutar contenido malicioso.
- Mensajería instantánea e IRC: difunde enlaces o ficheros a través de conversaciones y contactos.
- Redes locales: intenta alcanzar equipos conectados mediante recursos compartidos o servicios vulnerables.
- Redes P2P: se oculta bajo nombres atractivos en archivos compartidos entre pares.
Estas categorías describen el canal que utiliza el gusano para encontrar nuevas víctimas. En algunos casos, la propagación es casi automática y aprovecha una debilidad técnica. En otros, el usuario interviene al abrir un archivo o seguir un enlace. Distinguir ambos escenarios ayuda a aplicar controles adecuados en la red y en los dispositivos.
Una vulnerabilidad es una debilidad del software, la configuración o el diseño. Un exploit es el mecanismo que intenta aprovecharla. Mantener actualizados los sistemas operativos, las aplicaciones y los dispositivos de red reduce las oportunidades de que un gusano se ejecute automáticamente.
Señales de infección y consecuencias en una red
Un rendimiento lento no prueba por sí solo la presencia de un gusano, pero conviene investigar si aparece junto con otros indicadores. El objetivo es detectar patrones anómalos antes de que la propagación alcance servidores, estaciones de trabajo o servicios críticos.
- Aumento inesperado del tráfico de red o del consumo de ancho de banda.
- Equipos con uso elevado de memoria, procesador o conexiones salientes inusuales.
- Archivos, procesos o tareas programadas desconocidos.
- Alertas de seguridad repetidas en varios dispositivos del mismo entorno.
- Fallos de disponibilidad en recursos compartidos, correo o servicios internos.
El impacto puede ser disruptivo incluso cuando no hay borrado de archivos. Miles de intentos de conexión, copias simultáneas y escaneos de nuevos hosts degradan la red. El consumo de memoria y de ancho de banda puede ralentizar los equipos y dificultar el acceso a servicios legítimos.
Si además incorpora una puerta trasera, la confidencialidad, la integridad y la disponibilidad de la información quedan expuestas. El gusano podría facilitar el robo de datos, la corrupción de archivos o la instalación de otros componentes maliciosos. Por eso, una infección que comienza en un ordenador puede afectar a servidores, recursos compartidos y operaciones internas.
Cómo prevenir y responder ante una sospecha
La prevención eficaz combina tecnología, mantenimiento y hábitos. Un antivirus o una solución antimalware ayuda a identificar comportamientos conocidos o sospechosos, pero no sustituye la gestión de parches ni una red bien segmentada.
- Actualizar y parchear: aplicar correcciones de seguridad al sistema, las aplicaciones y los equipos de red.
- Reducir la exposición: desactivar servicios innecesarios, limitar permisos y separar segmentos de red sensibles.
- Proteger el correo: desconfiar de adjuntos inesperados y verificar los enlaces antes de abrirlos.
- Supervisar: revisar alertas, tráfico anómalo y cambios no autorizados en los equipos.
- Aislar ante la sospecha: desconectar el dispositivo afectado de la red sin apagarlo precipitadamente, para evitar una mayor propagación y preservar evidencias.
Después del aislamiento, el equipo responsable debe analizar el alcance, eliminar el malware con herramientas de confianza, corregir la vía de entrada y restaurar desde copias verificadas si es necesario. También conviene cambiar las credenciales potencialmente expuestas y comprobar que no persistan puertas traseras.
La respuesta debe incluir una revisión de los equipos conectados, no solo del dispositivo donde apareció la primera alerta. Así se pueden identificar otros sistemas afectados, bloquear el mismo vector de propagación y confirmar que las actualizaciones se han aplicado correctamente. Cuanto antes se interrumpe la propagación, menor será el daño operativo.