El malvertising es publicidad maliciosa: anuncios en línea usados para distribuir malware, redirigir a páginas fraudulentas o explotar vulnerabilidades del navegador. El peligro no depende solo del clic. En ciertos casos, basta con cargar una página con un anuncio comprometido para iniciar una descarga automática o una cadena de redirecciones pensada para atacar.
La trampa funciona porque se apoya en algo cotidiano: banners, anuncios de texto, vídeos promocionados o ventanas emergentes dentro de sitios que parecen fiables. Por eso conviene entenderla con calma, sin alarmismo, pero con criterio defensivo.
Qué es el malvertising y por qué parece tan normal
Malvertising viene de la unión entre publicidad y software malicioso. En la práctica, consiste en insertar código malicioso dentro de anuncios digitales o usar campañas publicitarias para llevar al usuario a páginas controladas por atacantes. La víctima puede estar leyendo noticias, consultando una receta o entrando en un portal conocido; el riesgo aparece en el espacio publicitario servido por terceros.
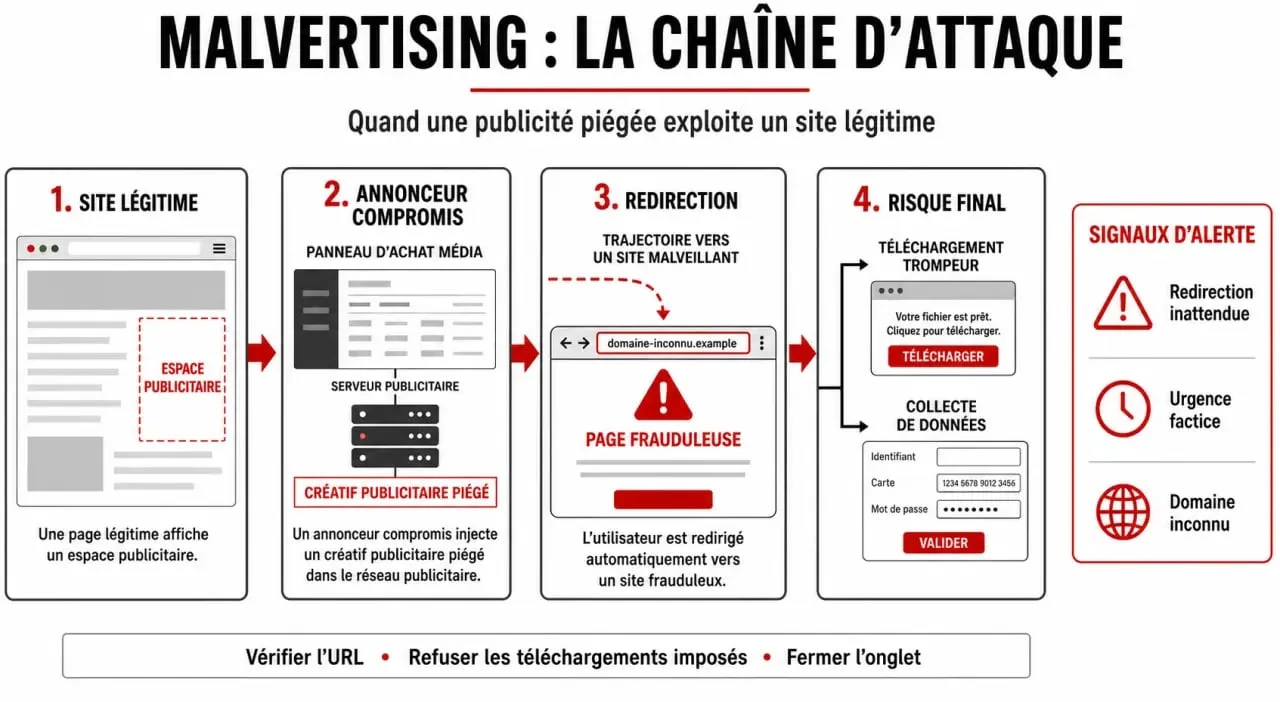
La clave está en la cadena publicitaria. Muchos sitios no gestionan cada anuncio de forma manual, sino que usan redes publicitarias que subastan, sirven y rotan anuncios en tiempo real. Si un atacante consigue colar una creatividad maliciosa o comprometer un intermediario, el anuncio puede mostrarse en páginas legítimas sin que el dueño del sitio lo detecte al instante.
Malvertising no es lo mismo que adware
El adware suele ser software ya instalado en el dispositivo que muestra anuncios no deseados, modifica el navegador o recopila datos de navegación. El malvertising, en cambio, usa anuncios como vehículo de ataque. Puede acabar instalando adware, sí, pero también ransomware, spyware, programas potencialmente no deseados o herramientas de criptominería no autorizada.
| Concepto | Dónde empieza el problema | Riesgo típico |
|---|---|---|
| Malvertising | En un anuncio en línea o red publicitaria | Redirección, descarga automática, malware |
| Adware | En software instalado en el equipo | Anuncios invasivos, rastreo, cambios del navegador |
| Suplantación | En un mensaje o página que imita una marca | Robo de credenciales o datos financieros |
Cómo funciona un ataque de malvertising
Un ataque típico empieza con una campaña aparentemente legítima. El anuncio puede pasar filtros básicos porque al principio no contiene nada sospechoso, o porque el comportamiento malicioso solo se activa bajo ciertas condiciones: país, navegador, sistema operativo, hora, tipo de dispositivo o visita desde una web concreta.
Del anuncio a la redirección
Cuando el usuario ve el anuncio o interactúa con él, puede ser enviado a una página intermedia. Esa página analiza el navegador, busca vulnerabilidades conocidas y decide si muestra una estafa, una falsa actualización, una alerta inventada o una descarga. Esta cadena de redirecciones dificulta el bloqueo, porque el anuncio visible no siempre aloja directamente la carga maliciosa.
Piensa en una rampa, no en un precipicio. El ataque rara vez empieza con un gran aviso rojo; avanza por una pendiente suave: primero un banner normal, luego una redirección breve, después una pantalla que imita una comprobación de seguridad y, al final, una descarga o un formulario de datos. Si una página cambia de contexto sin motivo, acelera la urgencia o te empuja a instalar algo para seguir, ya no estás navegando, estás siendo guiado.
Infección con clic o sin interacción
Hay dos escenarios principales. En el primero, el usuario hace clic en una oferta falsa, una alerta de virus inventada o un botón de descarga. En el segundo, más silencioso, la página carga código que intenta aprovechar una vulnerabilidad del navegador, una extensión o un componente desactualizado. A esto se le suele llamar descarga automática: el usuario no acepta conscientemente el ataque, pero su sistema vulnerable puede quedar expuesto.
Riesgos reales para usuarios y empresas
El impacto depende de la carga útil que entregue el anuncio malicioso. A veces el resultado es molesto: barras del navegador, ventanas emergentes o cambios en el buscador. Otras veces es grave: robo de datos personales, secuestro de sesiones, cifrado de archivos o espionaje persistente.
- Robo de credenciales: redirecciones a formularios falsos que imitan servicios conocidos.
- Ransomware: malware que cifra archivos y exige un pago para recuperarlos.
- Spyware: software diseñado para observar actividad, capturar datos o registrar pulsaciones.
- Cryptojacking: uso no autorizado del dispositivo para minar criptomonedas.
- Programas potencialmente no deseados y adware: instaladores que añaden extensiones, anuncios o cambios persistentes.
En una empresa, el problema no termina en el ordenador afectado. Una infección puede abrir la puerta a movimiento lateral, pérdida de información interna, interrupciones operativas y daño reputacional. Por eso el malvertising no debe verse como “un anuncio raro”, sino como una vía de entrada dentro de la superficie de ataque.
Señales para detectar anuncios maliciosos antes de caer
No todos los anuncios agresivos son maliciosos, y no todo malvertising es evidente. Aun así, hay patrones que conviene tomar en serio, sobre todo cuando se combinan varios a la vez.
Urgencia falsa y promesas imposibles
Desconfía de mensajes como “tu equipo está infectado”, “actualiza ahora para continuar” o “has ganado un premio” cuando aparecen dentro de una página que no tiene relación con ese aviso. La ingeniería social busca reducir tu juicio crítico: miedo, prisa, recompensa inmediata. Si el anuncio te obliga a actuar ya, probablemente no quiere que pienses.
Redirecciones y direcciones extrañas
Otra señal clara es que el clic lleve a dominios desconocidos, direcciones con errores, cadenas largas de parámetros o páginas que cambian varias veces antes de cargar. También es sospechoso que un anuncio de una marca conocida termine en un sitio sin relación con esa marca o pida instalar extensiones, reproductores o supuestos limpiadores del sistema.
Diseño pobre o comportamiento invasivo
Ventanas emergentes que no se cierran, botones falsos de cerrar, sonidos inesperados, descargas que empiezan solas y textos mal traducidos son señales de riesgo. No son una prueba absoluta, pero sí un buen motivo para cerrar la pestaña, no descargar nada y revisar el dispositivo si hubo interacción.
Medidas defensivas para reducir el riesgo
La prevención del malvertising combina higiene técnica y hábitos de navegación. No existe una medida única perfecta, pero varias capas reducen mucho la exposición.
- Mantén actualizado el navegador, el sistema y las extensiones. Muchas campañas dependen de vulnerabilidades ya corregidas.
- Elimina complementos innecesarios. Cada extensión aumenta la superficie de ataque si no se mantiene bien.
- Usa un bloqueador de publicidad confiable. No es una solución absoluta, pero reduce la carga de anuncios potencialmente peligrosos.
- Activa la ejecución bajo permiso cuando sea posible. Evita que ciertos contenidos se reproduzcan o ejecuten automáticamente.
- No instales actualizaciones desde anuncios. Descarga software solo desde la web oficial del fabricante o repositorios verificados.
- Protege el equipo con filtrado, antivirus y navegación segura. En empresas, añade filtrado DNS, aislamiento del navegador y registros de eventos.
Si sospechas que has caído en un anuncio malicioso, corta la interacción: cierra la pestaña, no introduzcas datos, no ejecutes archivos descargados y analiza el sistema. Si hubo credenciales implicadas, cambia contraseñas desde un dispositivo limpio y activa autenticación multifactor. La regla práctica es sencilla: ante una publicidad que te empuja a instalar, pagar o iniciar sesión con urgencia, frena primero y verifica después.
{«@type»:»Article»,»@context»:»https://schema.org»,»headline»:»Malvertising: el anuncio legítimo que puede infectarte sin que hagas clic»,»inLanguage»:»es-ES»,»description»:»El malvertising es publicidad maliciosa: anuncios en línea usados para distribuir malware, redirigir a páginas fraudulentas o explotar vulnerabilidades del navegador. El peligro…»}