Elegir un máster en ciberseguridad no consiste solo en revisar el temario y el precio. La pregunta importante es otra: qué perfil profesional quieres construir al terminar. No es igual prepararse para auditar sistemas, responder a incidentes, proteger entornos industriales, investigar evidencias digitales o diseñar desarrollo seguro.
La ciberseguridad ya no es un añadido al final. Afecta a redes, programación, legalidad, datos, nube, continuidad de negocio y operaciones. Por eso un buen programa debe combinar teoría sólida, práctica guiada y contacto con herramientas reales, sin promesas vacías ni enfoques demasiado generales.
Qué debe ofrecer de verdad esta formación
Un máster de este tipo debe darte una visión completa de la seguridad informática: prevención, detección, respuesta y recuperación. En la práctica, eso implica aprender a identificar vulnerabilidades, analizar riesgos, proteger comunicaciones, aplicar criptografía, monitorizar tráfico de red y documentar incidentes con criterio profesional.
La parte técnica importa, pero no basta. También hay que entender normativa, cumplimiento, cadena de custodia de evidencias y responsabilidad en el tratamiento de la información. Un análisis forense digital mal documentado pierde valor; una auditoría sin marco legal puede quedarse en una lista de fallos sin utilidad para la empresa.
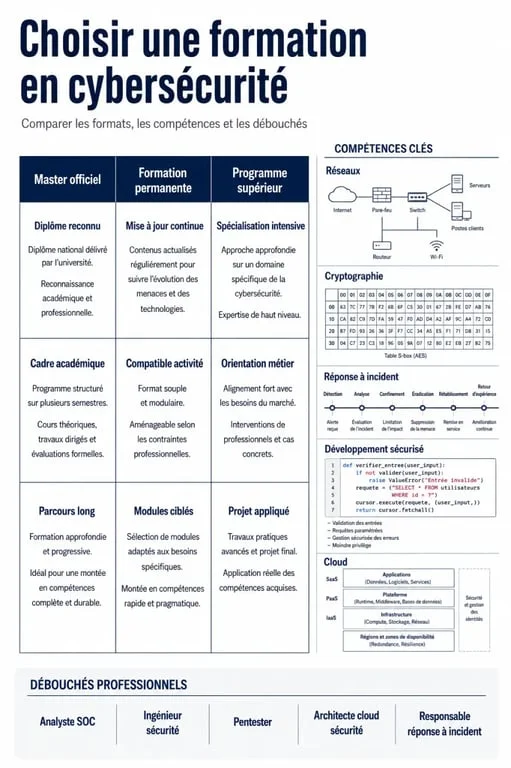
Máster oficial, formación permanente o programa superior
La etiqueta del programa cambia el objetivo. Un máster oficial suele estar más alineado con el reconocimiento académico, el acceso a doctorado y estructuras reguladas. En España, algunos programas se sitúan en MECES nivel 3, dentro del marco de cualificaciones de educación superior. La formación permanente, en cambio, suele tener un enfoque más profesionalizante y flexible, pensado para actualizar competencias concretas.
| Tipo de programa | Cuándo encaja mejor | Qué conviene revisar |
|---|---|---|
| Máster oficial | Si buscas reconocimiento académico, continuidad investigadora o una titulación universitaria regulada. | Créditos ECTS, acceso, profesorado, prácticas y orientación técnica real. |
| Formación permanente | Si ya trabajas y quieres especializarte con rapidez en áreas concretas. | Actualización del temario, herramientas, proyectos y certificaciones asociadas. |
| Programa superior | Si necesitas una mejora específica sin cursar un máster completo. | Profundidad, horas prácticas y compatibilidad con tu perfil profesional. |
Competencias que deberían aparecer en el plan de estudios
El contenido no debería reducirse a una sucesión de asignaturas con nombres atractivos. Busca competencias verificables: saber auditar, defender, investigar, automatizar, comunicar riesgos y priorizar acciones. La ciberseguridad defensiva se aprende tocando sistemas, leyendo registros, modelando amenazas y tomando decisiones bajo presión.
Del hacking ético a la respuesta ante incidentes
El hacking ético bien planteado sirve para entender cómo se explotan fallos y, sobre todo, cómo se corrigen. Debe ir unido a auditoría de seguridad, detección de vulnerabilidades, endurecimiento de sistemas y elaboración de informes. El objetivo no es romper por romper, sino mejorar la postura defensiva de una organización.
La respuesta ante incidentes es otro bloque clave. Aquí entran la gestión de incidentes informáticos, la clasificación de alertas, la contención, la erradicación y la recuperación. También cobra peso el análisis forense: preservar evidencias, mantener la cadena de custodia y reconstruir qué ocurrió sin contaminar la información.
Desarrollo seguro, nube e inteligencia de amenazas
Si vienes de programación, fíjate en si el máster trabaja desarrollo seguro, revisión de código y seguridad en el ciclo de vida del software. Herramientas como Fortify pueden aparecer en entornos formativos orientados al análisis de aplicaciones. En nube, pueden sumar valor certificaciones o contenidos vinculados a Microsoft Azure, AWS o CCSP, siempre que estén bien integrados y no se usen como simple reclamo.
La inteligencia de amenazas ayuda a pasar de una defensa reactiva a una defensa contextual. No se trata solo de recibir indicadores, sino de entender actores, técnicas, superficies expuestas y prioridades del negocio. Este enfoque también conecta con aprendizaje automático aplicado y respuesta automatizada ante incidentes, dos áreas cada vez más presentes en programas avanzados.
Modalidad, duración y requisitos: lo que conviene mirar antes de pedir información
Muchos másteres se organizan en 60 créditos ECTS y pueden tener un año de duración, aunque la carga real depende de prácticas, trabajos, evaluación continua y proyecto final. Si trabajas, no te quedes solo con la palabra “online” o “híbrido”: pregunta por horarios, entregas, laboratorios, tutorías y acceso a entornos técnicos fuera de clase.
Los requisitos de acceso suelen favorecer perfiles TIC, ingeniería, ciencias, matemáticas o experiencia profesional relacionada. Algunos programas contemplan cursos de preparación, incluso de un mes de duración, para nivelar conocimientos. Esto puede ser útil si vienes de administración de sistemas, desarrollo, legal tecnológico o gestión de riesgos, pero necesitas reforzar redes, programación o fundamentos de seguridad.
Conviene pensar el máster como una estructura que debe crecer contigo. Al principio necesitas bases: redes, sistemas, criptografía, scripting y normativa. Después llegan capas más complejas: forense, inteligencia de amenazas, automatización y ciberseguridad industrial. Si el programa no permite esa progresión, acabarás con un aprendizaje disperso, útil en papel pero flojo cuando aparezcan más alertas, más activos y más presión operativa.
Herramientas y práctica: el filtro que separa teoría de preparación real
Un programa serio debe incluir laboratorios y herramientas técnicas actualizadas. En algunas propuestas se habla de más de 100 herramientas técnicas actualizadas, una cifra atractiva si va acompañada de casos prácticos y no de una lista sin contexto. Kali Linux, Foca Opensource, Sandas GRC o Emarisma pueden aportar valor si se usan para aprender metodología, no para coleccionar nombres.
Qué preguntar sobre los laboratorios
Antes de matricularte, pregunta cómo se evalúa la práctica. ¿Hay ejercicios de monitorización de red? ¿Se trabajan informes de auditoría? ¿Se simulan incidentes? ¿Se documenta cadena de custodia? ¿Hay proyecto final aplicado? Estas respuestas dicen más que cualquier eslogan sobre empleabilidad.
También conviene saber si el entorno fomenta un trabajo defensivo responsable. La ciberseguridad ética implica permiso, alcance definido, registro de acciones y comunicación clara de hallazgos. Si un programa no insiste en esos límites, falta una pieza esencial de madurez profesional.
Salidas profesionales y señales de empleabilidad
La demanda existe, pero no todos los perfiles salen preparados para lo mismo. Se citan cifras fuertes en el sector: 84 % de las compañías sufrió al menos un intento de ciberataque durante el último año y se habla de 4 millones de profesionales necesarios de manera urgente. También aparecen previsiones de 85 millones de profesionales para 2030. La lectura práctica es clara: hay necesidad, pero las empresas buscan capacidad demostrable.
Entre las salidas habituales están analista de ciberseguridad, auditor de seguridad, consultor GRC, especialista en respuesta a incidentes, analista forense, arquitecto de seguridad, responsable de seguridad de la información o perfil técnico en seguridad cloud. Si el programa ofrece 3 diplomas de experto o certificaciones complementarias, revisa si encajan de verdad con esas salidas.
Para decidir, usa una regla sencilla: elige el máster que mejor conecte tu punto de partida con una función concreta. Si vienes de sistemas, mira monitorización, redes y respuesta. Si vienes de desarrollo, prioriza seguridad de aplicaciones y desarrollo seguro. Si vienes de legal o cumplimiento, busca normativa, ISO 27001, gestión de riesgos y evidencias digitales. La mejor opción no es la más ruidosa; es la que te deja más cerca del puesto que quieres ocupar.
{«@type»:»Article»,»@context»:»https://schema.org»,»headline»:»Máster en ciberseguridad: 60 ECTS, laboratorio práctico y salidas profesionales que debes comparar»,»inLanguage»:»es-ES»,»description»:»Elegir un máster en ciberseguridad no consiste solo en revisar el temario y el precio. La pregunta importante es otra: qué perfil profesional quieres construir al terminar. No es…»}