Un troyano puede parecer una factura, una actualización, un juego o una aplicación útil. Esa apariencia facilita que la víctima lo descargue o lo ejecute. Entender qué es un troyano virus, cómo reconocer sus señales y qué hacer ante una sospecha ayuda a proteger contraseñas, archivos y cuentas bancarias.
Un troyano no es un virus tradicional, aunque ambos son malware
Un troyano es un programa malicioso disfrazado de archivo o software legítimo. Su nombre alude al caballo de Troya: el peligro no entra por la fuerza, sino oculto dentro de algo que parece confiable. Puede llegar como archivo adjunto, instalador, extensión del navegador o aplicación móvil.
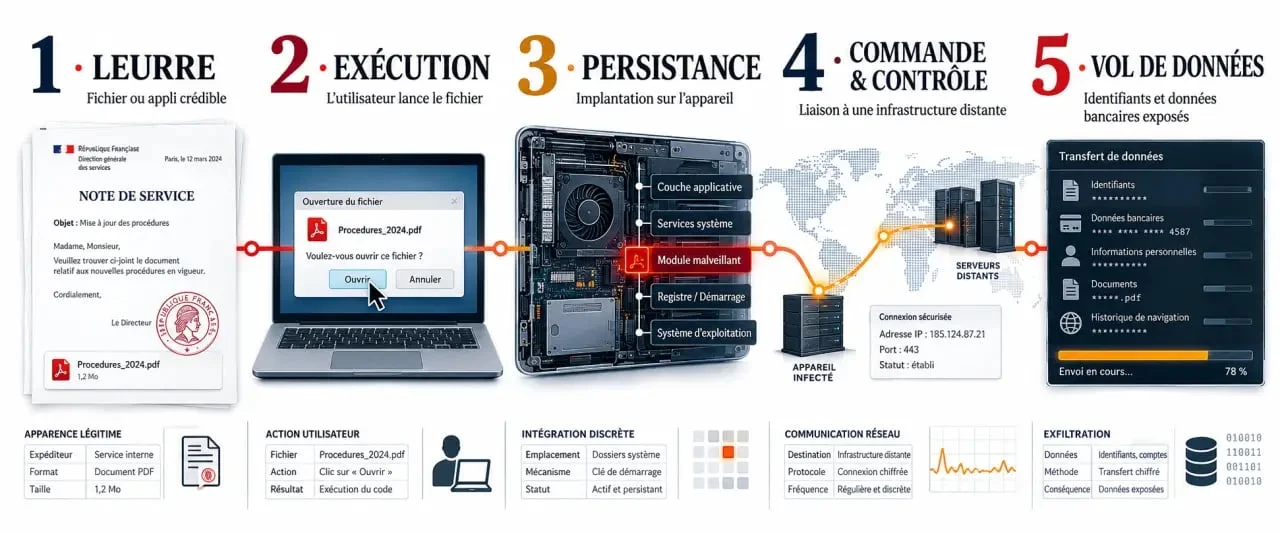
La expresión «virus troyano» se usa con frecuencia, pero técnicamente existe una diferencia. Un virus informático tradicional puede autorreplicarse e infectar otros archivos o sistemas. El troyano, en cambio, normalmente necesita que alguien lo descargue, ejecute, instale o autorice. Después puede descargar otras amenazas, abrir una puerta trasera o facilitar el acceso remoto a un atacante.
| Amenaza | Función principal | Rasgo distintivo |
|---|---|---|
| Troyano | Engañar y ejecutar una carga maliciosa | Se presenta como software legítimo |
| Virus | Modificar e infectar archivos o sistemas | Puede autorreplicarse |
| Ransomware | Bloquear o cifrar datos | Exige un pago o rescate |
| Spyware | Vigilar y recopilar información | Puede operar de forma silenciosa |
| Rootkit | Ocultar actividad maliciosa | Busca mantener la persistencia |
La infección empieza con una decisión aparentemente inocente
La vía más habitual es la ingeniería social. Un correo urgente, una oferta demasiado buena, una alerta falsa de antivirus o un mensaje que suplanta a un banco intenta provocar una acción rápida: abrir un adjunto, pulsar un enlace o instalar una aplicación. También existen descargas falsas, programas pirateados, anuncios engañosos, dispositivos externos infectados y vulnerabilidades sin parchear.
Una vez ejecutado, el malware puede crear persistencia mediante elementos de inicio automático, tareas programadas o permisos excesivos. Después puede conectarse a una infraestructura de comando y control para recibir instrucciones, enviar datos o instalar módulos adicionales. En algunos casos, la infección permanece sin señales claras durante un periodo prolongado.
Conviene pensar en el dispositivo como un punto de acceso a la identidad digital y a los servicios importantes. Si se ejecuta un archivo sospechoso, no solo está en riesgo el ordenador. También pueden quedar expuestos el correo, el gestor de contraseñas, las sesiones del navegador y las cuentas conectadas. Separar los accesos críticos, por ejemplo, usando contraseñas distintas para el correo y la banca, limita el impacto de una intrusión.
Qué puede hacer un troyano y cuáles son los más relevantes
Las capacidades dependen de la familia y de los permisos obtenidos. Un troyano puede robar credenciales, registrar pulsaciones con un keylogger, capturar la pantalla, copiar archivos, activar la cámara o el micrófono, redirigir pagos o convertir el equipo en parte de una botnet. Familias como Qakbot, Wacatac, Geost o SUNBURST están asociadas a comportamientos y campañas distintas. Para el usuario, lo más útil es identificar la función de la amenaza.
- Troyano bancario o infostealer: busca credenciales, datos de pago, cookies y carteras digitales.
- RAT o troyano de acceso remoto: permite controlar el dispositivo a distancia, como si el atacante estuviera delante de él.
- Backdoor: crea una puerta trasera para volver a entrar sin autorización.
- Downloader o dropper: descarga, instala o libera otras cargas maliciosas después de la infección inicial.
- Spyware y keylogger: espían la actividad, los mensajes, las pulsaciones y otros datos personales.
- FakeAV: muestra alertas de seguridad falsas para inducir pagos o nuevas instalaciones.
Señales de infección: observar sin sacar conclusiones precipitadas
La lentitud por sí sola no confirma la presencia de un troyano. Puede deberse a poco espacio, actualizaciones o aplicaciones exigentes. Sin embargo, varios cambios simultáneos justifican una revisión. Presta atención a ventanas emergentes persistentes, redirecciones del navegador, extensiones desconocidas, procesos extraños, consumo de red inusual, antivirus desactivado o aplicaciones instaladas sin tu intervención.
Indicadores especialmente sensibles
Una alerta de inicio de sesión no reconocido, transferencias desconocidas, correos enviados desde tu cuenta o cambios en las reglas de reenvío del correo requieren una respuesta inmediata. Revisa también las sesiones activas y los dispositivos autorizados en tus cuentas.
En móviles, comprueba los permisos de accesibilidad, SMS, contactos, micrófono, cámara y ubicación. Una aplicación sencilla que pide acceso a todo el teléfono merece desconfianza. Las aplicaciones instaladas fuera de las tiendas oficiales requieren una revisión especialmente cuidadosa.
Qué hacer si has abierto un archivo sospechoso
- Aísla el dispositivo: desconecta la red Wi-Fi, los datos móviles y el cable de red para reducir las comunicaciones con servidores externos.
- No introduzcas más credenciales: evita acceder a la banca, el correo o las tiendas desde el equipo posiblemente comprometido.
- Analiza y actualiza: ejecuta un análisis completo con una solución de seguridad actualizada y aplica los parches pendientes del sistema y las aplicaciones.
- Elimina lo no reconocido: desinstala aplicaciones sospechosas, revisa las extensiones del navegador y elimina perfiles o permisos anómalos en el móvil.
- Recupera las cuentas desde un dispositivo fiable: cambia las contraseñas, cierra las sesiones activas, activa la autenticación multifactor y revisa los movimientos bancarios.
- Restaura si persisten los síntomas: si el análisis no resuelve la infección o existen indicios de control remoto, respalda solo archivos personales verificados y considera reinstalar el sistema.
El orden importa. Si un troyano puede capturar las pulsaciones, cambiar las contraseñas desde el equipo infectado podría exponerlas de nuevo. Usa un dispositivo fiable para recuperar las cuentas y contacta con el banco si detectas operaciones no autorizadas.
La prevención se basa en varias capas: actualizaciones, antivirus, cortafuegos, descargas desde tiendas oficiales, copias de seguridad y prudencia ante mensajes urgentes. Revisa el remitente antes de abrir un archivo adjunto, comprueba los permisos de las aplicaciones y evita instalar programas de fuentes desconocidas. Ninguna herramienta sustituye la verificación, pero una configuración bien mantenida reduce la superficie de ataque.