Un exploit de día cero en WhatsApp es una vulnerabilidad que se aprovecha antes de que exista un parche público o antes de que la mayoría de usuarios lo haya instalado. El riesgo sube cuando el ataque es sin clic: la víctima no abre nada, no acepta nada y no tiene que cometer ningún error visible.
El problema importa porque WhatsApp concentra mensajes, llamadas, archivos y dispositivos vinculados. Si una falla afecta a ese flujo, puede abrir la puerta a acceso remoto, vigilancia o instalación de spyware en un objetivo concreto.
Qué significa realmente un día cero en WhatsApp
Un exploit de día cero combina dos piezas: una vulnerabilidad no corregida y una forma de explotarla antes de que la defensa esté extendida. En WhatsApp, ese fallo puede aparecer en el procesamiento de mensajes, llamadas, vistas previas, adjuntos, sincronización entre dispositivos vinculados o contenido remoto recibido desde servidores.
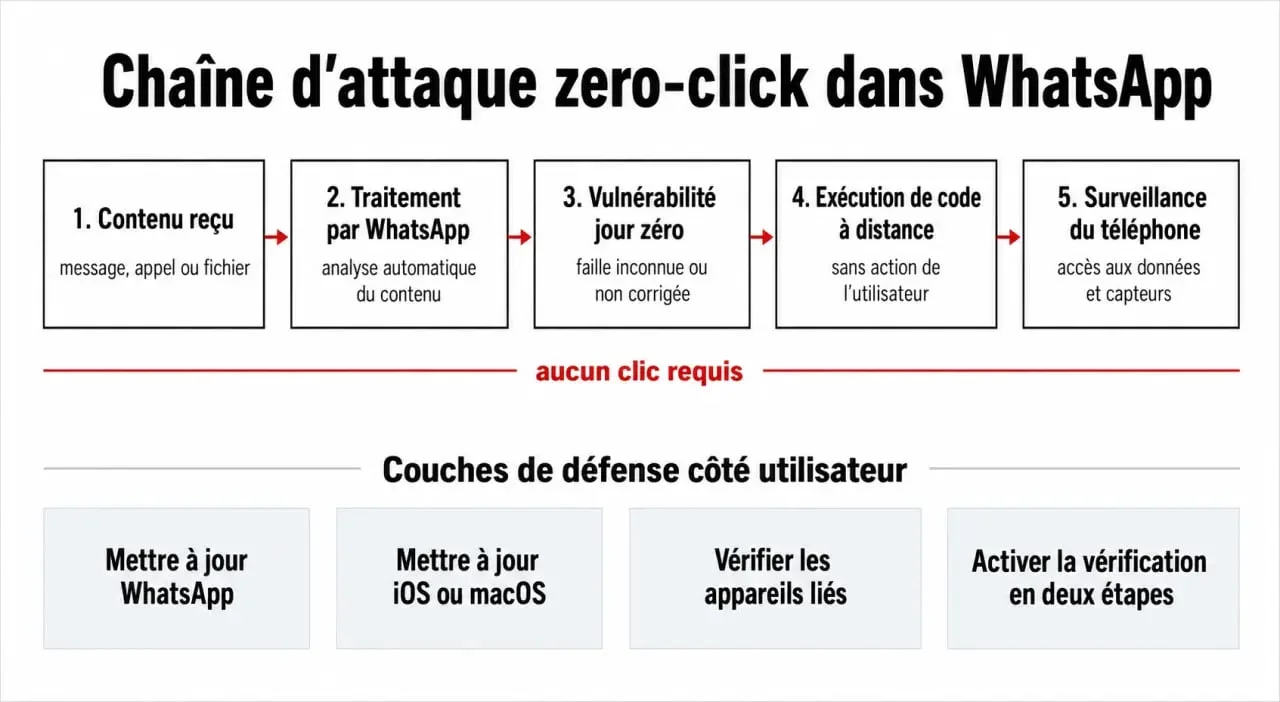
No conviene mezclar conceptos. El exploit es la parte técnica que abre la puerta. El malware o el spyware puede llegar después. En campañas de ciberespionaje, esa diferencia importa mucho, porque el objetivo no suele ser romper la app, sino usarla para extraer información, vigilar conversaciones o mantener acceso persistente al dispositivo.
Día cero no siempre significa ataque masivo
Muchos exploits de día cero se reservan para objetivos muy concretos, como periodistas, directivos, activistas, perfiles políticos o empresas con datos sensibles. Eso no elimina el riesgo para otros usuarios, pero sí explica el patrón: son fallos valiosos, difíciles de descubrir y caros de explotar. Por eso existen recompensas como las de Pwn2Own Ireland 2025, donde se han mencionado premios de hasta 1 millón de dólares por cadenas de explotación de alto impacto.
Por qué un ataque sin clic es tan peligroso
En un ataque clásico, el usuario hace algo: pulsa un enlace, abre un documento o instala una app falsa. En un ataque sin clic, esa barrera desaparece. El sistema vulnerable procesa un contenido recibido y, si la cadena funciona, el atacante puede lograr una ejecución remota de código, también llamada RCE remota.
| Concepto | Qué implica | Riesgo principal |
|---|---|---|
| Exploit de día cero | Fallo aprovechado antes de estar corregido de forma general | Ventana de exposición alta |
| Ataque sin clic | No requiere interacción de la víctima | Menor posibilidad de detección |
| RCE remota | El atacante logra ejecutar código a distancia | Compromiso del dispositivo |
| Spyware | Software usado para vigilancia y extracción de datos | Espionaje persistente |
El punto débil puede estar en el procesamiento
La clave suele estar en cómo la app interpreta lo que recibe. Una llamada perdida, una miniatura, un mensaje de sincronización, una URL arbitraria o un contenido remoto preparado con cuidado pueden provocar un fallo. En vulnerabilidades ligadas a dispositivos vinculados, el problema puede aparecer en una autorización incompleta de mensajes de sincronización, no en un enlace visible para el usuario.
Versiones, CVE y alcance: qué mirar primero
Cuando aparece una alerta seria, el identificador CVE ayuda a seguir la pista técnica. Un ejemplo relevante es CVE-2025-55177, asociado a una vulnerabilidad crítica en WhatsApp relacionada con mensajes de sincronización de dispositivos vinculados y con el posible procesamiento de una URL arbitraria procedente de un usuario no relacionado.
En este tipo de avisos, lo más práctico es revisar tres capas: la versión de WhatsApp, la versión del sistema operativo y los dispositivos vinculados. En iPhone y Mac, eso significa prestar atención a iOS, macOS, WhatsApp y WhatsApp Business. También han aparecido referencias de versión como 2.25.21.73 y 2.25.21.78 en avisos técnicos, así que conviene actualizar si estás por debajo de la versión corregida indicada por el fabricante.
iOS, macOS y clientes vinculados
El móvil no es el único punto de exposición. WhatsApp Web, las apps de escritorio y los dispositivos vinculados amplían la superficie de ataque. Si el fallo afecta a la sincronización, el riesgo no se limita al mensaje que ves en pantalla, también importa cómo se replica, valida y procesa esa información entre equipos.
Revisa la versión de WhatsApp y WhatsApp Business desde la tienda oficial, actualiza iOS o macOS cuando haya un parche pendiente y cierra las sesiones antiguas de dispositivos vinculados que ya no uses. Si administras varios equipos, conviene hacerlo con método y no esperar a que aparezcan síntomas.
- Revisa la versión de WhatsApp y WhatsApp Business desde la tienda oficial.
- Actualiza iOS o macOS si hay un parche de seguridad pendiente.
- Cierra las sesiones antiguas de dispositivos vinculados que ya no uses.
- Desconfía de perfiles desconocidos, aunque no hayas pulsado ningún enlace.
Casos y ejemplos relevantes
Los ataques sin clic no son teoría. En el historial de la mensajería segura aparecen casos vinculados a llamadas perdidas, mensajes especialmente construidos y spyware avanzado. WhatsApp, iMessage y otros sistemas de comunicación han sido objetivos porque concentran identidad, contactos, conversaciones, archivos y acceso constante al dispositivo.
Se han documentado campañas de espionaje con herramientas como Pegasus, y también investigaciones de Citizen Lab sobre ataques dirigidos. En varios casos, la víctima no tenía que hacer nada visible. Esa es la lección defensiva: no basta con no pulsar enlaces, también hay que mantener el entorno actualizado y reducir la exposición.
Por qué estas vulnerabilidades valen tanto
Un exploit fiable contra una app popular puede tener un valor enorme. La Zero Day Initiative y eventos como Pwn2Own convierten ese valor en recompensas públicas para incentivar la divulgación responsable. Se han visto cifras como 300 000 dólares, 150 000 USD, 100 000 USD o 30 000 USD según el objetivo, el impacto y la categoría. La idea es clara: resulta mejor pagar por descubrir y corregir que dejar el fallo en manos de actores ofensivos.
Qué hacer ahora para reducir el riesgo
La defensa frente a un exploit de día cero no consiste en adivinar el ataque exacto. Consiste en acortar la ventana de exposición. Actualizar rápido, limitar dispositivos vinculados y vigilar señales anómalas marca la diferencia, sobre todo si gestionas cuentas corporativas o perfiles sensibles.
Pensar en capas ayuda. La app actualizada es una capa, el sistema operativo es otra, la verificación en dos pasos suma otra y la revisión de sesiones vinculadas añade una más. Si una capa falla, las demás pueden ganar tiempo, frenar el movimiento del atacante o facilitar la detección. Esa es la base de una defensa útil: no depender de una sola barrera.
- Actualiza WhatsApp desde la tienda oficial, no desde archivos descargados.
- Actualiza el sistema operativo, especialmente en iOS y macOS cuando haya parches de seguridad.
- Revisa los dispositivos vinculados y elimina sesiones desconocidas o antiguas.
- Activa la verificación en dos pasos para dificultar el secuestro de la cuenta.
- Consulta los boletines oficiales de WhatsApp, Meta o tu equipo de seguridad si administras dispositivos de empresa.
Si sospechas un compromiso, no improvises: conserva evidencias, desconecta las sesiones vinculadas, cambia credenciales desde un dispositivo limpio y escala el caso a soporte técnico o a un equipo de respuesta a incidentes. En ciberseguridad defensiva, actuar rápido importa, pero actuar con método importa más.