La expresión Tesla botnet puede referirse a amenazas distintas que comparten nombre, pero no función. Agent Tesla se relaciona con el robo de información y el control remoto; TeslaCrypt es un ransomware que cifra archivos. Distinguirlos ayuda a interpretar una alerta y responder sin perder tiempo.
Qué significa realmente “Tesla botnet”
Una botnet es una red de dispositivos comprometidos que recibe órdenes desde una infraestructura de mando y control, también llamada servidor C2. Un equipo puede formar parte de esa red sin que su propietario lo advierta. Después, puede utilizarse para enviar spam, distribuir malware, recopilar datos o ejecutar acciones controladas a distancia.
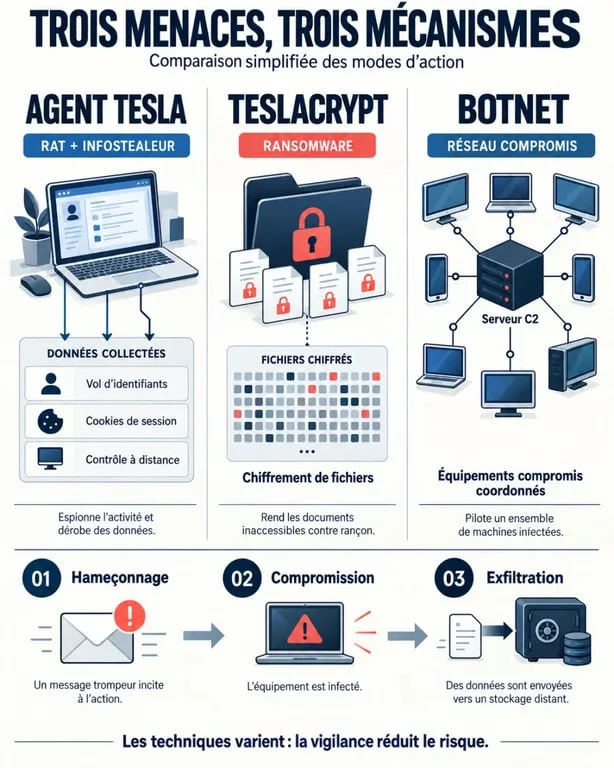
Agent Tesla no es una botnet por definición. Es un malware multifuncional, activo desde 2014 según ESET, que combina funciones de RAT, o troyano de acceso remoto, e infostealer, especializado en robar información. Al abrir una puerta trasera y recibir comandos, puede facilitar que el equipo comprometido se integre en una infraestructura más amplia.
| Amenaza o concepto | Función principal | Impacto habitual |
|---|---|---|
| Agent Tesla | RAT e infostealer | Robo de credenciales, vigilancia y posible control remoto |
| TeslaCrypt | Ransomware | Cifrado de archivos y exigencia de pago |
| Botnet | Red de equipos comprometidos | Uso coordinado de dispositivos bajo control externo |
Agent Tesla y TeslaCrypt: la diferencia que cambia la respuesta
Agent Tesla busca obtener acceso a información útil, como contraseñas almacenadas, cookies de sesión, datos de correo, clientes FTP, servicios VPN y otros datos de autenticación. TeslaCrypt actúa de otra manera: cifra los archivos para impedir el acceso y presiona a la víctima con una demanda de pago.
También cambia la señal de alarma. Si los documentos aparecen inaccesibles o tienen extensiones extrañas, el escenario encaja con un ransomware. Si se detectan accesos no reconocidos, alertas de inicio de sesión, correos enviados desde una cuenta propia o movimientos anómalos en servicios corporativos, conviene considerar un robo de credenciales propio de un infostealer.
Ambas amenazas han afectado principalmente a sistemas Microsoft Windows. Sin embargo, el nombre no basta para diagnosticar una infección. Las variantes, los métodos de entrega y los indicadores visibles pueden cambiar. Conserva las evidencias y valida el incidente con herramientas de seguridad actualizadas.
Qué puede hacer Agent Tesla dentro de un equipo
Robo silencioso de datos y sesiones
Agent Tesla puede recopilar credenciales guardadas en navegadores, correo electrónico, gestores de contraseñas, clientes FTP y VPN. También puede capturar cookies. Este detalle importa porque una cookie de sesión robada puede permitir que un atacante aproveche una sesión ya autenticada, incluso antes de que el usuario cambie su contraseña.
Entre sus capacidades observadas están el registro de pulsaciones, las capturas de pantalla y la lectura del portapapeles. Así puede recoger códigos copiados, direcciones, claves temporales o datos pegados en formularios. La información obtenida puede salir del equipo mediante cuatro canales citados habitualmente: HTTP, SMTP, FTP y Telegram.
Control remoto, persistencia y evasión
Como RAT, puede comunicarse con un servidor C2, descargar otros archivos y ejecutar acciones remotas. Para dificultar el análisis, algunas campañas emplean empaquetado, capas de ofuscación y comprobaciones destinadas a detectar máquinas virtuales o entornos aislados. Estas técnicas no demuestran por sí solas una infección, pero explican por qué una detección basada únicamente en firmas puede no ser suficiente.
Conviene considerar el dispositivo como parte de una cadena conectada: navegador, correo, VPN, almacenamiento en la nube y autenticadores pueden quedar expuestos al mismo tiempo. Si el ordenador está comprometido, no basta con eliminar un archivo. Hay que revisar los servicios con sesiones activas, revocar tokens cuando sea posible y cerrar accesos desde otros dispositivos. La recuperación debe devolver la confianza al conjunto, no solo al sistema Windows.
Cómo entra la infección y qué señales conviene vigilar
El phishing es una vía de entrada habitual. El mensaje puede incluir un archivo adjunto malicioso, un enlace que descarga un cargador o una petición urgente relacionada con facturas, envíos, pagos o documentos compartidos. También existe riesgo al instalar software comprometido o cuando se aprovechan vulnerabilidades que aún no han sido corregidas.
- Correos enviados desde la cuenta del usuario que este no reconoce.
- Alertas de inicio de sesión en el correo, la VPN o los servicios en la nube.
- Sesiones abiertas, reglas de reenvío o cambios en los métodos de recuperación que nadie ha autorizado.
- Procesos, conexiones salientes o tareas programadas desconocidas detectadas por la solución de seguridad.
- Ralentización acompañada de actividad inusual, aunque este síntoma aislado no confirma una infección.
No abras de nuevo el adjunto para comprobarlo. Guárdalo como evidencia si el procedimiento interno lo permite y remítelo al equipo de seguridad. En una empresa, una solución EDR puede aportar telemetría sobre procesos, conexiones y persistencia. En un equipo doméstico, un análisis completo con una solución confiable es un primer paso razonable.
Qué hacer después y cómo reducir el riesgo
- Aísla el equipo de la red si sospechas un compromiso activo. No inicies sesiones bancarias ni realices operaciones sensibles desde ese dispositivo.
- Informa y documenta el incidente. En una organización, avisa al equipo de TI o de respuesta ante incidentes. Si hay indicios de fraude en cuentas financieras, contacta con el banco.
- Analiza y contiene la amenaza con herramientas de seguridad. Si no puedes garantizar que el sistema esté limpio, valora restablecerlo o reinstalar el sistema operativo.
- Cambia las contraseñas desde un equipo seguro, empezando por el correo, las cuentas corporativas, la VPN y los servicios financieros. Revoca las sesiones activas y revisa los métodos de recuperación.
- Activa la autenticación multifactor donde esté disponible. La MFA reduce el valor de una contraseña robada, aunque no sustituye la limpieza del dispositivo.
La prevención combina actualizaciones, copias de seguridad verificadas, filtrado antiphishing, formación y mínimo privilegio. En entornos empresariales, la detección y respuesta de endpoints, el desarmado y la reconstrucción de contenido y un modelo de confianza cero añaden capas de protección. Los recursos de INCIBE, BSI, Check Point y ESET pueden complementar la investigación y la respuesta defensiva.