El hunting en ciberseguridad es la búsqueda proactiva de señales de intrusión que todavía no han generado una alerta clara. No espera a que el antivirus, el IDS/IPS o una regla del SIEM disparen un incidente. Parte de una idea incómoda: quizá el atacante ya está dentro, se mueve despacio y usa credenciales válidas o técnicas que parecen tráfico normal.
Por eso también se habla de caza proactiva de amenazas. Su objetivo es reducir el tiempo de permanencia del atacante, que en muchos entornos puede alargarse hasta 200 días antes de ser detectado, frente a escenarios más maduros donde la contención puede bajar a 66 días. La diferencia no es menor: son semanas menos para robar datos, escalar privilegios o preparar un secuestro de datos.
Qué significa realmente la caza de amenazas en ciberseguridad
Hacer hunting no es mirar alertas con más atención. Es investigar con una hipótesis previa: “¿y si una cuenta de administración se usa fuera de horario?”, “¿y si hay movimiento lateral desde un equipo de usuario?”, “¿y si un ataque sin archivos se ejecuta sin dejar rastros evidentes?”. Esa forma de trabajar obliga a ordenar la búsqueda y a decidir qué datos valen la pena.
La detección tradicional trabaja sobre patrones conocidos, firmas, reglas y umbrales. La caza de amenazas añade criterio humano, contexto del negocio y análisis del comportamiento. Busca anomalías pequeñas que, juntas, pueden revelar una intrusión avanzada, una amenaza avanzada persistente, una vulnerabilidad de día cero o una campaña de ingeniería social que ya superó la primera barrera.
Caza de amenazas, caza proactiva y término técnico
En la práctica, las tres expresiones apuntan a lo mismo: una disciplina defensiva que rastrea amenazas ocultas en redes, puntos finales, identidades, aplicaciones y servicios en la nube. “Caza de amenazas” es la traducción más clara; “caza proactiva” subraya el enfoque anticipado.
Lo importante no es el nombre, sino el cambio de mentalidad: pasar de “respondo cuando algo salta” a “busco indicios antes de que el daño sea evidente”.
Cómo funciona un proceso de caza paso a paso
1. Formular una hipótesis de ataque
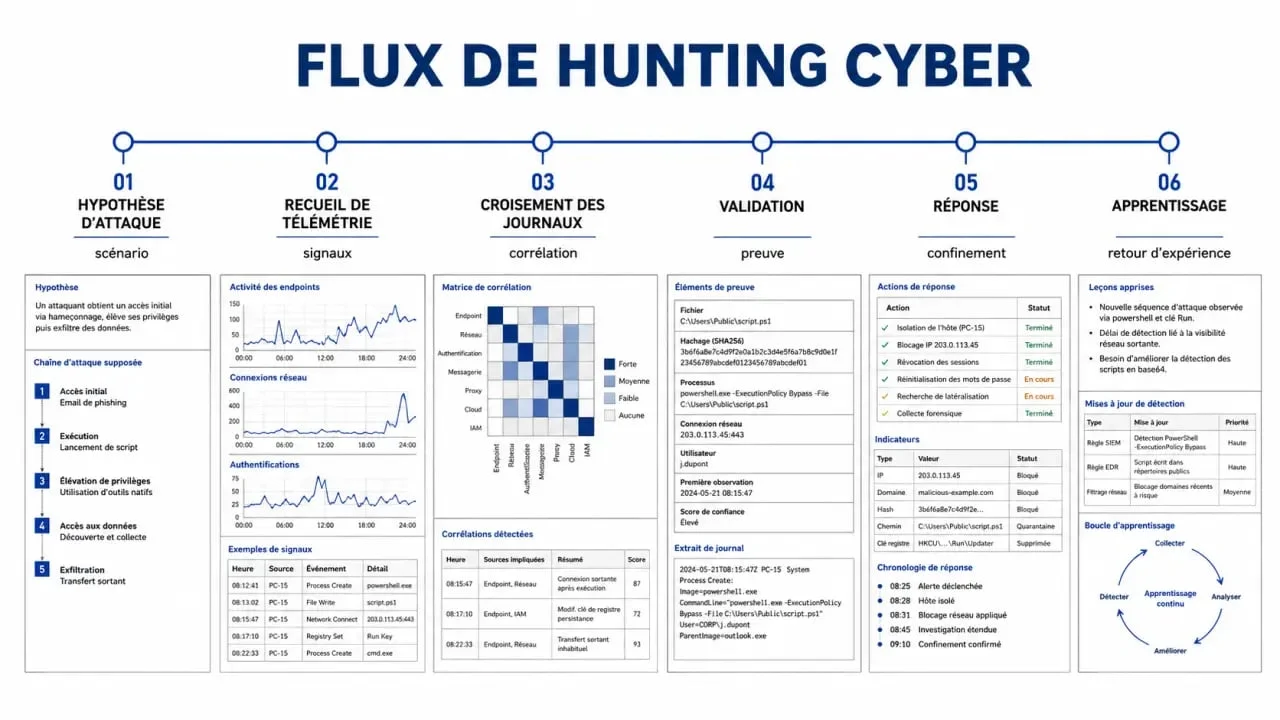
Todo empieza con una sospecha razonada. Puede venir de inteligencia de amenazas, de MITRE ATT&CK, de un incidente reciente en el sector o de un patrón interno raro. Por ejemplo: “un atacante podría estar usando PowerShell para moverse lateralmente sin desplegar malware tradicional”.
Una buena hipótesis debe poder comprobarse con datos. Si no se puede medir en registros, eventos del punto final, tráfico de red o actividad de identidad, se queda en intuición. La caza funciona mejor cuando cada pregunta tiene una forma concreta de validarse.
2. Recopilar y cruzar datos
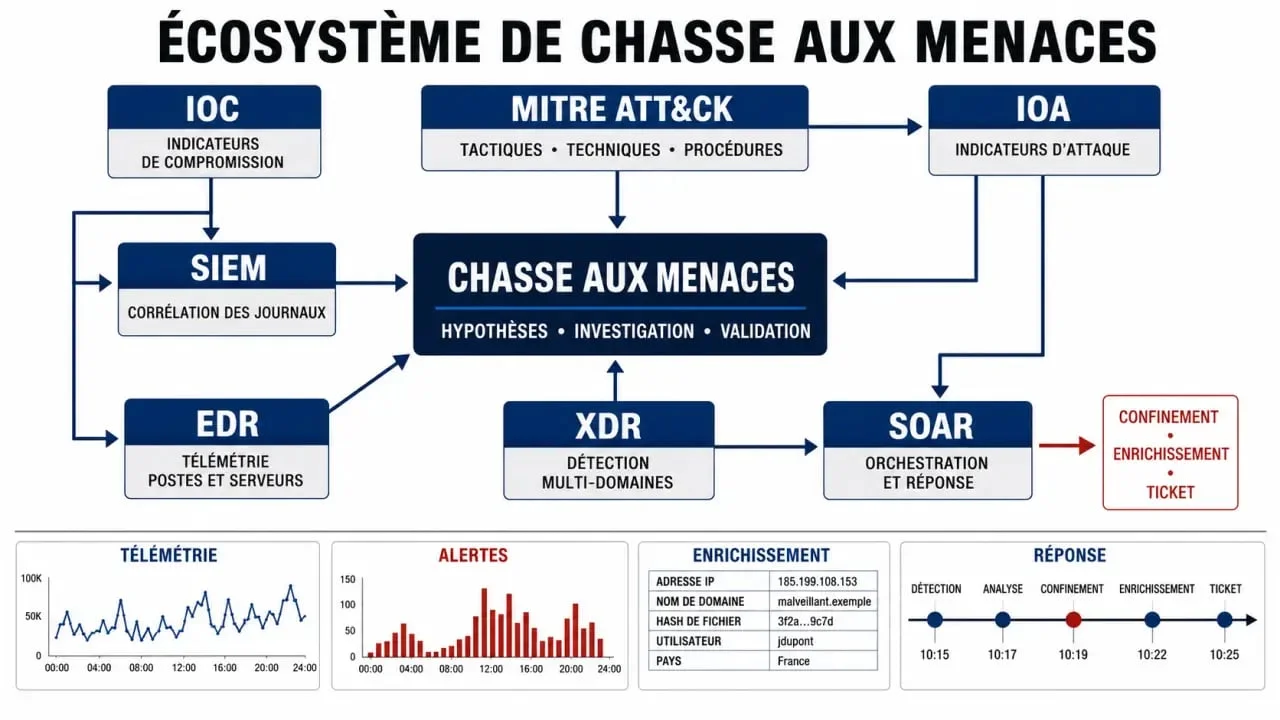
El equipo revisa registros de autenticación, eventos del EDR, telemetría del XDR, logs del SIEM, consultas DNS, procesos ejecutados, cambios en privilegios y accesos a recursos sensibles. Aquí aparecen los IOC, como direcciones IP, dominios o hashes, pero también los IOA: indicios de comportamiento anómalo.
Un buen analista piensa como quien reconstruye un mosaico: una pieza aislada puede no decir nada, pero varias piezas mal alineadas revelan la imagen. Un inicio de sesión nocturno, una consulta DNS extraña y una ejecución legítima de una herramienta administrativa quizá no sean graves por separado. Juntas pueden dibujar una ruta de intrusión.
3. Validar, responder y aprender
Cuando la hipótesis gana fuerza, se valida con más evidencias. Si hay compromiso real, entra la respuesta a incidentes: aislar equipos, revocar credenciales, bloquear indicadores, contener movimiento lateral y corregir la causa raíz. La prioridad cambia rápido: primero frenar, después entender el alcance.
Después viene una parte clave: convertir lo aprendido en reglas, automatizaciones, casos de uso o mejoras de visibilidad. La caza no termina en un informe bonito; debe fortalecer el sistema defensivo y dejar menos espacio para el siguiente intento.
En qué se diferencia de la detección, la forense y la inteligencia de amenazas
| Disciplina | Pregunta principal | Cuándo actúa | Valor específico |
|---|---|---|---|
| Detección tradicional | ¿Ha saltado una alerta conocida? | Durante la actividad sospechosa | Automatiza la vigilancia sobre patrones definidos |
| Caza de amenazas | ¿Qué amenaza oculta podría estar activa? | Antes o durante el incidente | Descubre ataques que evaden controles habituales |
| Análisis forense | ¿Qué ocurrió exactamente? | Después del incidente | Reconstruye evidencias, alcance e impacto |
| Inteligencia de amenazas | ¿Quién ataca, cómo y con qué técnicas? | Antes, durante y después | Alimenta hipótesis con TTP, IOC y tendencias |
La inteligencia de amenazas no sustituye a la caza: la orienta. El análisis forense tampoco la sustituye: confirma y reconstruye. Y la detección tradicional sigue siendo necesaria, pero no basta cuando el atacante usa credenciales válidas, herramientas del propio sistema o técnicas de bajo ruido.
Herramientas y habilidades de un cazador de amenazas
Las herramientas no cazan solas. Ayudan a ver, correlacionar y responder, pero el valor está en saber qué buscar y por qué. Un stack habitual puede incluir SIEM para centralizar eventos, EDR para investigar procesos, XDR para ampliar la visibilidad y SOAR para automatizar tareas repetitivas. TIP y MITRE ATT&CK completan el trabajo al ordenar inteligencia y técnicas del adversario.
El perfil necesita base técnica sólida: redes, sistemas operativos, autenticación, análisis de comportamiento, scripting, revisión de registros y respuesta a incidentes. Pero también necesita curiosidad disciplinada. No basta con sospechar de todo; hay que priorizar, documentar, descartar ruido y explicar hallazgos sin dramatizar.
Cuándo aporta valor a una organización
La caza de amenazas es especialmente útil cuando la empresa ya tiene controles básicos funcionando, pero necesita más visibilidad: organizaciones con datos sensibles, entornos híbridos, muchos equipos finales, trabajo remoto, cumplimiento regulatorio o riesgo de ataques dirigidos.
También ayuda a reducir falsos positivos. Al investigar comportamientos completos, no solo eventos aislados, el equipo aprende qué es normal en su entorno y qué no. Ese conocimiento mejora reglas, playbooks y prioridades del SOC, y hace que la respuesta sea más precisa.
Para empezar, no hace falta montar un programa enorme. Un enfoque realista consiste en elegir un caso de uso, revisar si existen registros suficientes, formular una hipótesis sencilla, ejecutar una búsqueda limitada y documentar resultados. Si se repite con método, la caza deja de ser una actividad heroica y se convierte en una práctica defensiva continua.
La idea final es simple: si esperas a que el atacante haga ruido, ya vas tarde. La caza de amenazas intenta recuperar la iniciativa.
{«@type»:»Article»,»@context»:»https://schema.org»,»headline»:»Caza de amenazas en ciberseguridad: cómo detectar intrusiones ocultas antes de que dejen huella»,»inLanguage»:»es-ES»,»description»:»El hunting en ciberseguridad es la búsqueda proactiva de señales de intrusión que todavía no han generado una alerta clara. No espera a que el antivirus, el IDS/IPS o una regla…»}