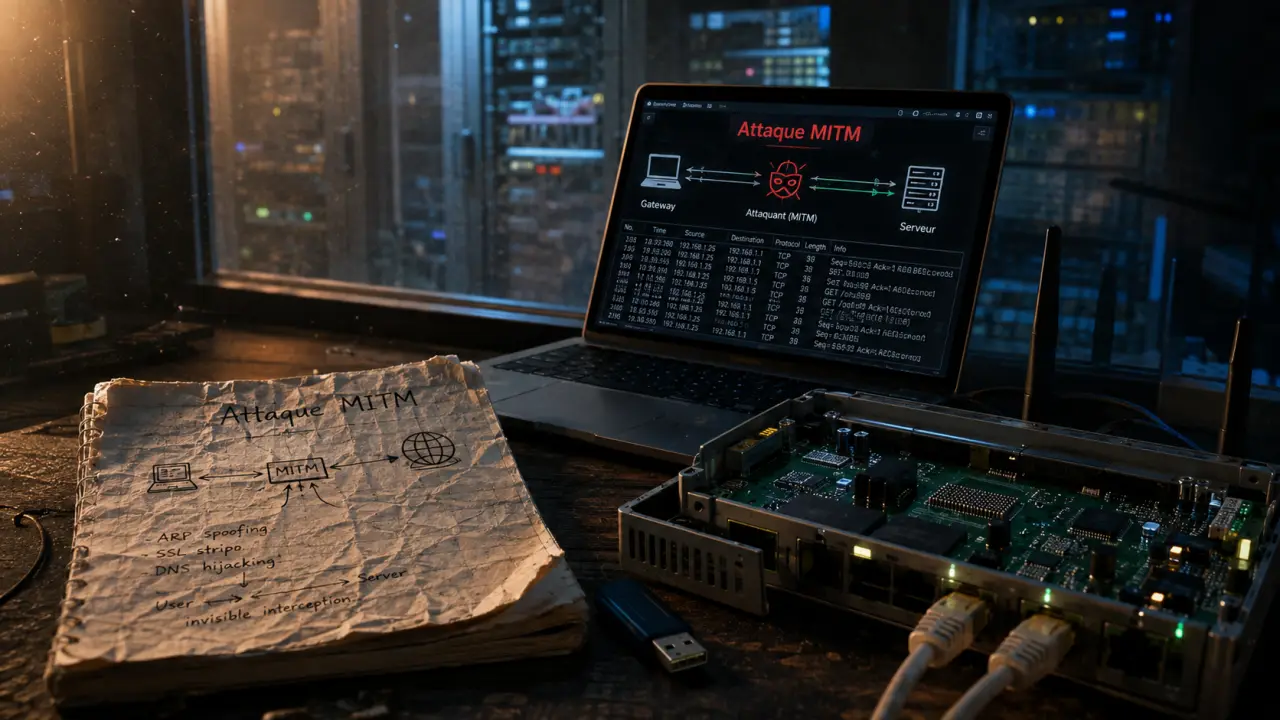
Un ataque de intermediario no suele instalarse como un virus clásico. Entra cuando alguien consigue situarse entre tu equipo y el servicio con el que se comunica, ya sea una web, el correo, una aplicación interna o la puerta de enlace de la red. Desde ahí puede interceptar, desviar o manipular comunicaciones que deberían viajar directas y cifradas.
Qué es un ataque de intermediario sin complicarlo
Un ataque de intermediario, también llamado ataque hombre en el medio, consiste en interceptar la comunicación entre dos o más interlocutores. El usuario cree que habla con su banco, su correo o una aplicación corporativa; el servicio cree que habla con el usuario. En medio, el atacante observa el tráfico o lo altera.
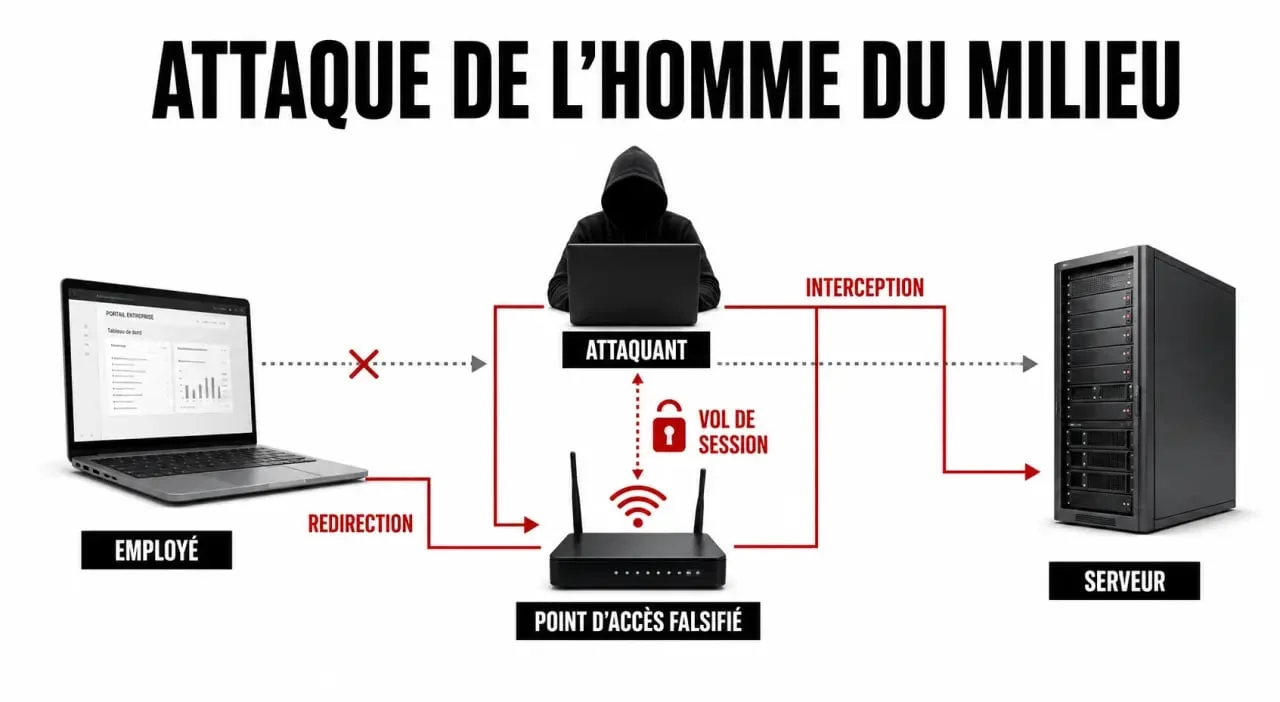
La clave no es solo escuchar. El riesgo real aparece cuando hay suplantación de identidad: el atacante se hace pasar por el router, por un servidor DNS, por una web legítima o incluso por una sesión ya autenticada. Por eso este tipo de ataque puede afectar a la confidencialidad, la integridad y la autenticación al mismo tiempo.
Cómo entra en nuestro equipo o red corporativa
La pregunta importante no es si el atacante rompe el equipo desde cero, sino qué punto débil le permite situarse en el camino del tráfico. En empresas, los vectores más habituales combinan red insegura, software desactualizado y errores humanos. Ese cruce es suficiente para abrir la puerta.
Redes inalámbricas públicas o puntos de acceso falsos
Una red abierta en un hotel, aeropuerto o cafetería es un escenario cómodo para el atacante. Puede crear un punto de acceso fraudulento con un nombre parecido al legítimo o aprovechar una red mal configurada. Si el usuario inicia sesión en servicios sensibles sin protección adicional, sus credenciales, cookies de sesión o formularios pueden quedar expuestos. Aquí el problema no es solo conectarse, sino confiar en una red que no controla.
Red local, ARP y puerta de enlace
Dentro de una LAN corporativa, el riesgo aparece cuando un equipo comprometido intenta engañar a otros dispositivos sobre quién es la puerta de enlace. Técnicas como la suplantación ARP o el envenenamiento de caché ARP buscan que el tráfico pase por una máquina intermedia antes de salir a Internet. No hace falta imaginar un escenario complejo: basta un portátil infectado conectado a la red interna para convertir una mala segmentación en un problema serio.
Phishing, navegador desactualizado y DNS manipulado
El phishing puede instalar malware, modificar la configuración del navegador o llevar al usuario a un sitio falso. La suplantación de DNS hace algo parecido desde otra capa: resuelve un dominio legítimo hacia una dirección fraudulenta. Si además el navegador está obsoleto o el usuario ignora avisos de certificado, el atacante tiene más margen para robar datos o forzar una conexión insegura. En ese punto, la cadena de confianza ya está tocada.
Escenarios técnicos que debes reconocer
No todos los ataques de intermediario funcionan igual. Algunos viven en la red, otros en el navegador y otros en la sesión del usuario. Entender la diferencia ayuda a priorizar defensas y a detectar antes una anomalía.
| Escenario | Qué intenta conseguir | Riesgo principal |
|---|---|---|
| Espionaje en redes inalámbricas | Observar tráfico en redes públicas o débiles | Robo de credenciales y datos personales |
| Suplantación ARP | Hacerse pasar por la puerta de enlace | Intercepción dentro de la LAN |
| Suplantación DNS | Enviar al usuario a un sitio falso | Captura de contraseñas y pagos |
| Rebaja de SSL | Degradar una conexión segura a una insegura | Exposición de datos en tránsito |
| Secuestro de sesión | Usar cookies de sesión válidas | Acceso sin conocer la contraseña |
Piensa en la comunicación como una ruta con varios puntos de paso: tu equipo, el router, el DNS, el certificado y el servidor. Si uno de esos puntos se cambia por otro falso, el tráfico sigue avanzando y desde fuera todo parece normal, pero ya no llega por el cauce previsto. Esta idea ayuda a no centrar la defensa solo en el dispositivo final. También hay que revisar rutas, certificados y quién puede dirigir el tráfico.
Qué datos puede robar y qué señales pueden delatarlo
Un ataque de intermediario busca datos útiles en tiempo real. Entre los objetivos más comunes están las credenciales de inicio de sesión, la información financiera, los pagos, los mensajes corporativos, los tokens, las cookies de sesión y los datos personales. En una empresa, también puede servir para espiar aplicaciones internas, manipular transacciones o preparar un acceso posterior más profundo.
Señales que no debes normalizar
La detección no siempre es evidente, pero hay pistas claras: avisos repetidos de certificado, redirecciones extrañas, páginas que piden iniciar sesión de nuevo sin motivo, lentitud repentina solo en ciertos servicios, cambios inesperados de DNS, alertas del antivirus o diferencias entre la URL esperada y la que aparece en el navegador. Si varias de estas señales coinciden, conviene parar y revisar.
Herramientas defensivas como Wireshark pueden ayudar a equipos técnicos a revisar tráfico anómalo, y soluciones con IPS/IDS pueden alertar de patrones sospechosos. Lo importante es no convertir la investigación en improvisación: si hay sospecha real, se debe aislar el equipo, conservar evidencias y escalar al responsable de seguridad. Una actuación rápida evita que el problema se extienda a otras cuentas o a otros equipos.
Prevención práctica: prioridades para usuario y empresa
La prevención funciona mejor por capas. Ninguna medida aislada elimina el riesgo, pero juntas reducen mucho la superficie de ataque. La idea es sencilla: proteger el acceso, endurecer la red y limitar el daño si algo falla.
Usar HTTPS y revisar certificados evita introducir credenciales cuando el navegador muestra alertas de seguridad. Evitar redes públicas para tareas sensibles reduce una de las puertas de entrada más frecuentes; si no hay alternativa, una VPN fiable añade una capa extra. Proteger la red inalámbrica corporativa con WPA2-AES como mínimo, contraseñas robustas y redes separadas para invitados también ayuda. Actualizar navegador, sistema y aplicaciones corta muchas oportunidades de interceptación y manipulación. Activar autenticación multifactor limita el daño si roban una contraseña. Usar antivirus, antimalware y cortafuegos en equipos y perímetro suma control y registros revisables. Segmentar la LAN impide que un equipo comprometido vea o influya en toda la red. Formar a los usuarios completa el conjunto: enlaces sospechosos, portales cautivos falsos y avisos de certificado deben tratarse como señales de riesgo.
En empresas con más exposición, conviene añadir cortafuegos hardware, plataformas de seguridad gestionada con IPS/IDS, control de dispositivos conectados y monitorización de DNS. Si la organización necesita orientación ante un incidente o una duda de seguridad, INCIBE ofrece el teléfono 017. Es un apoyo útil cuando hace falta validar síntomas y decidir el siguiente paso.
Qué hacer si ya sospechas de un ataque de intermediario
Actúa rápido, pero con orden. Primero desconecta el equipo de la red sospechosa y evita seguir iniciando sesión. Después cambia contraseñas desde un dispositivo y una red de confianza, revoca sesiones activas en servicios críticos y revisa si hay reglas de DNS, proxy o certificados instalados sin autorización. Cuanto antes se corte la comunicación, menor será el alcance del incidente.
En una empresa, el siguiente paso es revisar registros del cortafuegos, DHCP, DNS y autenticación, además de comprobar la tabla ARP y los dispositivos conectados. Si se confirma el incidente, toca rotar credenciales, invalidar cookies o tokens, actualizar sistemas y documentar qué vector permitió la entrada. Esa última parte es clave: cerrar el hueco importa tanto como limpiar el equipo, porque sin esa corrección el ataque puede repetirse.
{«@type»:»Article»,»@context»:»https://schema.org»,»headline»:»Ataque de intermediario: cómo entra en tu equipo y qué señales no debes ignorar»,»inLanguage»:»es-ES»,»description»:»Un ataque de intermediario no suele instalarse como un virus clásico. Entra cuando alguien consigue situarse entre tu equipo y el servicio con el que se comunica, ya sea una web,…»}