El pharming redirige a una web fraudulenta aunque escribas correctamente la dirección de un banco, una tienda o una red social. El ataque puede actuar sin que pulses un enlace sospechoso: altera la ruta que utiliza tu dispositivo para localizar el sitio legítimo y busca capturar tus credenciales, datos personales o información financiera.
La ruta que manipula un ataque de pharming
Para entender qué es el pharming, conviene conocer una pieza básica de Internet: el Sistema de Nombres de Dominio, conocido como DNS. Cuando introduces un dominio, como el de tu entidad bancaria, el DNS lo traduce en una dirección IP. Esa dirección identifica el servidor al que debe conectarse el navegador.
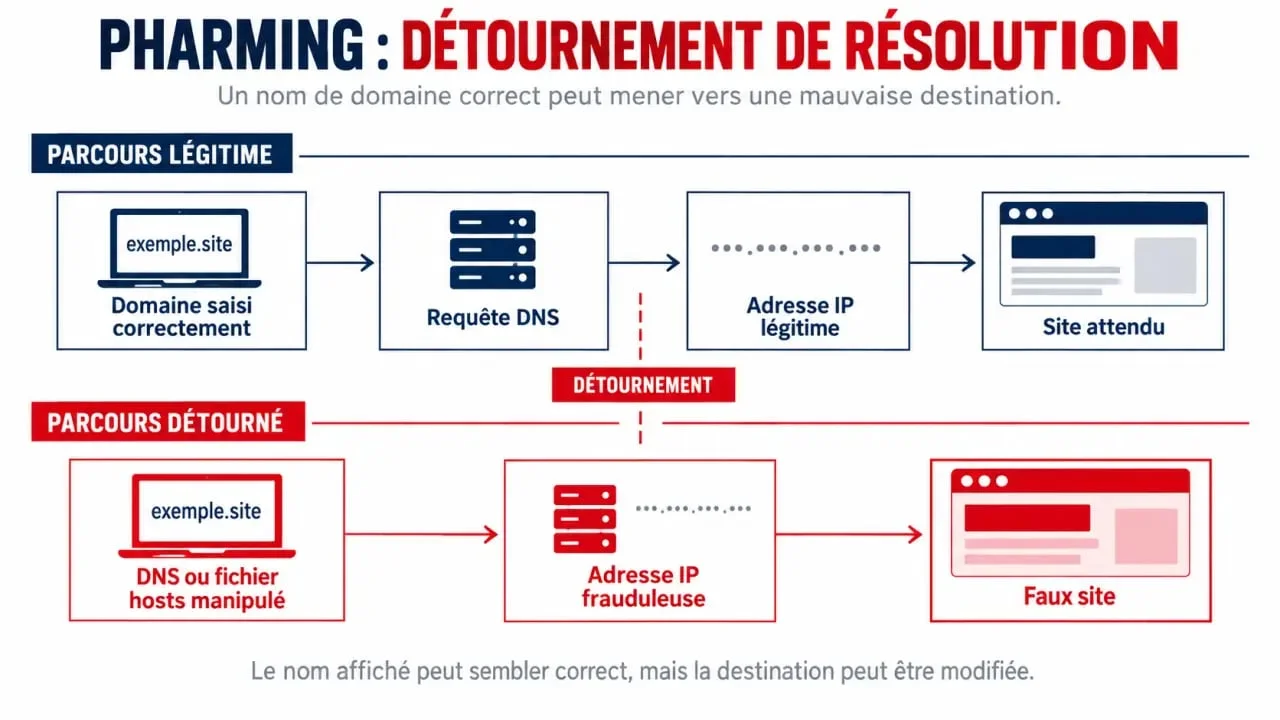
En condiciones normales, el dominio correcto conduce a la IP correcta. En un ataque de pharming, esa asociación se modifica para que el mismo dominio apunte a una IP controlada por delincuentes. El sitio falso puede copiar logotipos, formularios y colores con gran precisión. La víctima cree estar en una página conocida y entrega sus datos sin sospechar que la conexión ha sido desviada.
El punto de confianza que suele pasar desapercibido
La seguridad no empieza cuando aparece el formulario de inicio de sesión. Empieza antes, cuando el navegador decide dónde buscar la página. Si la resolución del nombre ya ha sido manipulada, revisar solo el diseño del sitio llega demasiado tarde. Comprueba el dominio completo, el certificado y cualquier aviso del navegador antes de introducir datos sensibles, incluso si has escrito la dirección manualmente.
Dos vías: infección local o manipulación del DNS
Existen dos grandes formas de pharming. Una suele afectar a un dispositivo concreto, mientras que la otra puede perjudicar a numerosos usuarios de una red o de un proveedor.
| Modalidad | Qué se altera | Alcance habitual |
|---|---|---|
| Pharming local | Archivo hosts, configuración DNS o sistema infectado | Un equipo o una red doméstica |
| Pharming basado en DNS | Caché, router o servidor DNS | Múltiples usuarios |
Malware, archivo hosts y router comprometido
Un troyano u otro tipo de malware puede modificar el archivo hosts, una lista local que asocia dominios con direcciones IP antes de consultar el DNS. También puede cambiar los servidores DNS configurados en el equipo.
Otra posibilidad es que un atacante acceda al router doméstico, modifique su configuración DNS y redirija a todos los dispositivos conectados a esa red. En ese caso, el problema no se limita a un ordenador: puede afectar a teléfonos, tabletas y otros equipos que utilicen la misma conexión.
Envenenamiento de caché DNS
El envenenamiento DNS introduce respuestas falsas en una caché o compromete un servidor que responde a las consultas de nombres. Así, varias personas pueden recibir la misma dirección IP fraudulenta sin que sus ordenadores estén infectados de forma individual. Este escenario es delicado porque la redirección puede parecer legítima desde el punto de vista del usuario.
Pharming y phishing: la diferencia que cambia la defensa
Pharming y phishing persiguen objetivos similares, como robar contraseñas, datos bancarios o identidad digital. La diferencia está en el mecanismo. El phishing suele comenzar con un señuelo, por ejemplo un correo, un mensaje o un enlace que intenta convencerte de actuar. El pharming manipula la resolución DNS o la ruta de acceso al sitio.
- Phishing: normalmente requiere que abras un enlace, archivo o mensaje engañoso.
- Pharming: puede redirigirte automáticamente aunque escribas la URL correcta o uses un marcador guardado.
- Phishing: suele dejar pistas en el remitente, el tono urgente o el enlace recibido.
- Pharming: exige observar el dominio, los avisos del certificado, el comportamiento del navegador y la configuración de red.
Ambas técnicas pueden combinarse. Un mensaje de phishing puede instalar malware que altere el DNS local. Por eso, la defensa debe cubrir el dispositivo, el router, el DNS y las cuentas, no solo el correo electrónico.
Señales que justifican detenerte antes de iniciar sesión
Una redirección fraudulenta no siempre resulta visible, pero ciertos indicios justifican una pausa. Si una web conocida muestra un aviso de certificado, pide datos inusuales, cambia de dominio o presenta errores extraños al cargar, no introduzcas credenciales ni información de pago.
- El navegador advierte que la conexión no es privada o que el certificado no coincide con el dominio.
- La página de un servicio habitual carga con un diseño incompleto, textos anómalos o formularios inesperados.
- Varios dispositivos de la misma red llegan a páginas extrañas al visitar un servicio conocido.
- El router tiene una contraseña débil, desconocida o una configuración DNS que ha cambiado sin autorización.
- Recibes alertas de inicio de sesión, restablecimiento de contraseña o movimientos financieros que no reconoces.
El uso de HTTPS protege la comunicación con el sitio al que realmente te conectas, pero no sustituye la verificación. El candado indica que la conexión está cifrada. No demuestra que el dominio sea legítimo: también puede existir una conexión cifrada con una web fraudulenta.
Cómo reducir el riesgo y responder si ya entregaste datos
La prevención funciona mejor con una defensa en capas. Mantén actualizados el sistema operativo, el navegador, el router y las aplicaciones. Utiliza una solución antimalware fiable, cambia la contraseña predeterminada del router y aplica una clave única y robusta. Configura servidores DNS confiables cuando sea apropiado y evita instalar programas o extensiones de origen dudoso.
Activa la autenticación multifactor en el correo, la banca, las redes sociales y los servicios críticos. Esta medida no evita la redirección, pero reduce la posibilidad de que una contraseña robada baste para entrar en tu cuenta. Los marcadores para servicios sensibles también reducen los errores de escritura, aunque no eliminan por sí solos el riesgo de pharming.
Prioridades ante una sospecha
- Deja de introducir datos en la página y cierra la sesión si llegaste a acceder.
- Desde un dispositivo fiable, cambia las contraseñas afectadas y revoca las sesiones activas.
- Contacta con el banco o el servicio implicado si compartiste información financiera.
- Analiza el equipo con herramientas de seguridad y revisa la configuración DNS del router.
- Si la anomalía afecta a toda la red, informa a tu proveedor de Internet y conserva capturas o direcciones web como evidencia.
Actuar rápido limita la reutilización de credenciales y el fraude. Una URL escrita correctamente no garantiza que hayas llegado al servidor correcto.