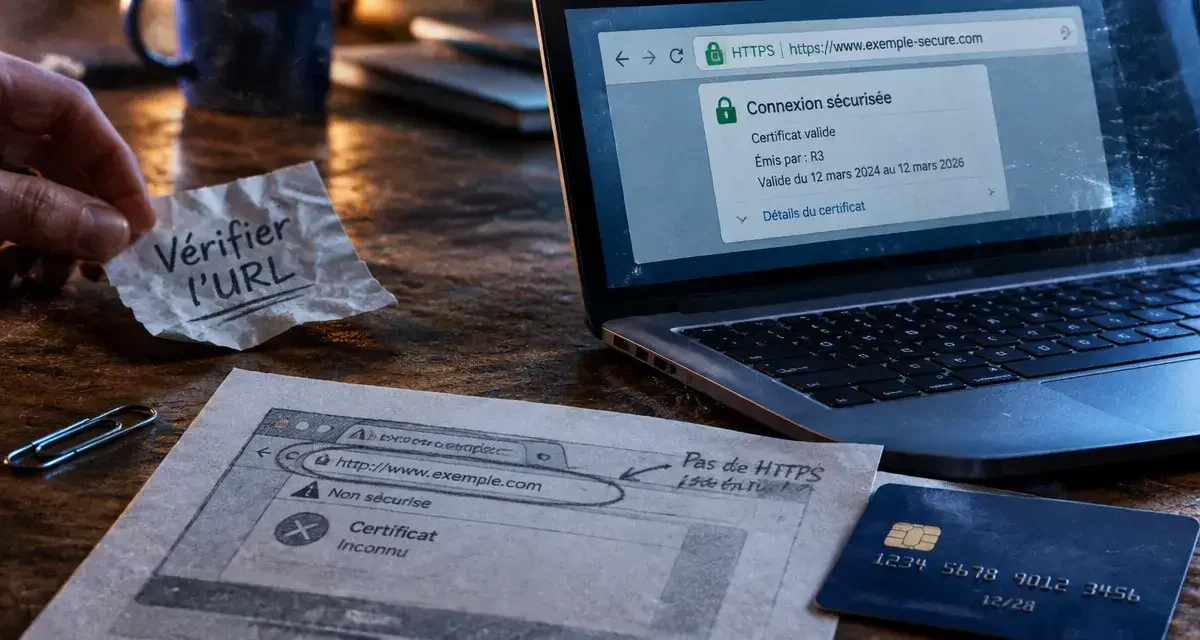
Antes de abrir una cuenta, descargar un archivo o pagar en una tienda online, no te quedes con una sola señal. Una página con apariencia profesional puede ocultar un fraude, mientras que una web legítima puede tener aspectos mejorables. Para decidir con más seguridad, comprueba la conexión, la identidad de la empresa, la reputación del dominio y el comportamiento que te pide.
1. Empieza por la URL, HTTPS y el certificado
Revisa la barra de direcciones antes de interactuar. Una web que empieza por HTTPS cifra la comunicación entre tu navegador y el servidor mediante TLS. Esto protege los datos que envías frente a interceptaciones, especialmente cuando utilizas redes públicas. El candado indica que la conexión está cifrada y que el dominio cuenta con un certificado digital válido.
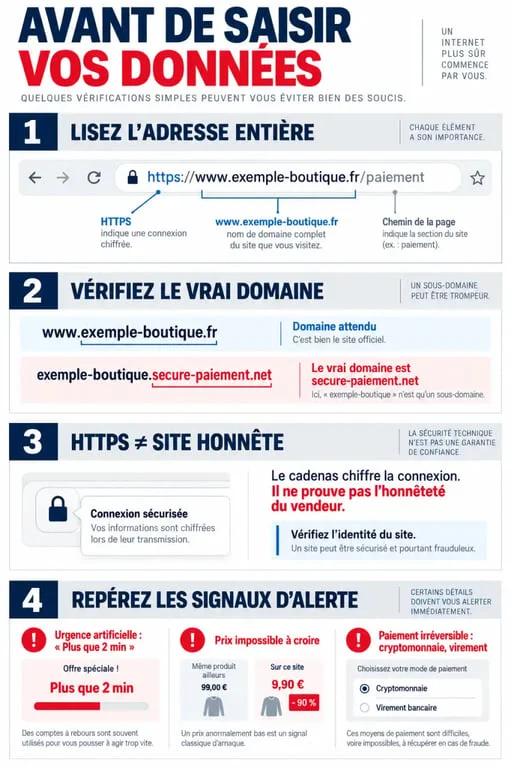
Sin embargo, HTTPS no demuestra que el negocio sea honesto. Una página de phishing también puede tener candado y certificado SSL. Por eso, considera HTTPS un requisito mínimo, no una garantía de confianza. Si el navegador muestra un certificado caducado, un nombre de dominio que no coincide o una conexión no segura, no introduzcas datos personales, contraseñas ni información bancaria.
Lee el dominio completo, no solo el nombre visible
Los ataques de phishing imitan marcas conocidas con cambios mínimos: letras sustituidas, guiones inesperados, extensiones poco habituales o subdominios engañosos. En cuenta.banco-ejemplo.com, el dominio relevante es banco-ejemplo.com. En banco-ejemplo.acceso-seguro.net, la web pertenece a acceso-seguro.net. Desde el móvil, toca la barra de direcciones para desplegar la URL completa antes de iniciar sesión.
2. Comprueba quién responde por la página
Una tienda online fiable debe permitirte identificar a la empresa sin esfuerzo. Busca una razón social, una dirección, canales de contacto funcionales, información fiscal y un aviso legal accesible. Revisa también la política de privacidad y las condiciones de compra, incluidos los plazos de envío, las devoluciones, los reembolsos, las garantías y las vías de reclamación. La ausencia de estos datos no demuestra por sí sola un fraude, pero reduce la transparencia.
| Señal de confianza | Señal de alerta |
|---|---|
| Empresa identificada y contacto verificable | Solo formulario, correo genérico o mensajería |
| Políticas claras de envío y devolución | Textos incompletos, copiados o contradictorios |
| Pagos con protección para el comprador | Transferencias irreversibles o criptomonedas como única opción |
| Precios coherentes con el mercado | Descuentos imposibles y urgencia artificial |
Evalúa las señales en conjunto. El certificado protege el trayecto de tus datos, el aviso legal identifica al responsable, la reputación externa aporta contexto y un método de pago con protección puede limitar el perjuicio si algo sale mal. Una sola carencia no confirma una estafa, pero varias señales de alerta justifican detener la compra.
3. Verifica la reputación antes de confiar
Cuando una URL te genere dudas, introdúcela en un comprobador de seguridad. Google Safe Browsing puede alertar sobre amenazas conocidas, como phishing o distribución de software dañino. También puedes utilizar un verificador de listas negras o herramientas como Sitechecker para revisar señales de riesgo, el estado del dominio y posibles problemas técnicos.
Interpreta el resultado con criterio. Una lista negra ayuda a detectar amenazas ya señaladas, pero no identifica de inmediato todos los dominios fraudulentos recién creados. Del mismo modo, que una herramienta no encuentre alertas no convierte automáticamente una tienda en legítima. Combina el análisis automatizado con una revisión manual de la URL, la empresa y las condiciones de venta.
Busca reputación fuera de la propia web
No te fíes únicamente de los testimonios publicados por la tienda: pueden estar seleccionados o falsificados. Busca el nombre del dominio junto con términos como “opiniones”, “estafa”, “devolución” o “reclamación”. Presta atención a los comentarios que describan procesos concretos, fechas, atención al cliente y resolución de incidencias. Una web nueva no es necesariamente peligrosa, pero exige más precaución si vende productos caros, tiene una identidad poco clara y ofrece precios anormalmente bajos.
4. Detecta el phishing y frena antes de entregar datos
El phishing utiliza ingeniería social para llevarte a una página clonada y obtener credenciales, códigos de verificación o datos de tarjeta. Puede llegar por correo electrónico, redes sociales, anuncios, códigos QR o mensajes que exigen actuar “ahora”. No abras enlaces de procedencia dudosa para confirmar una entrega, desbloquear una cuenta o recibir un reembolso. Entra escribiendo la dirección oficial en el navegador o mediante un marcador guardado.
- Desconfía de mensajes con errores extraños, presión temporal o amenazas de bloqueo.
- No compartas códigos de un solo uso. Una entidad legítima no debería pedírtelos por chat, correo o llamada inesperada.
- Evita descargar archivos ejecutables, documentos inesperados o extensiones desde páginas no verificadas.
- Reduce los permisos concedidos al navegador. Una tienda no necesita acceso a tus contactos ni a tus notificaciones para venderte un producto.
Si ya has pagado o introducido información sensible
Actúa rápido y conserva las pruebas: capturas, correos, URL, justificantes y conversaciones. Si facilitaste los datos de tu tarjeta, contacta con tu banco o proveedor de pago, explica la situación y solicita el bloqueo o la vigilancia de los movimientos. Si reutilizaste una contraseña, cámbiala de inmediato en el servicio afectado y en todas las cuentas donde uses la misma combinación.
Revisa los cargos, activa las alertas de acceso y avisa a la plataforma legítima suplantada si reconoces una página clonada. Si hubo una compra fraudulenta, presenta una reclamación ante el medio de pago y denuncia aportando toda la documentación disponible. La prevención empieza antes del clic, pero una respuesta rápida puede reducir el impacto de un posible fraude.