Linux cuenta con un modelo de permisos sólido y recibe actualizaciones frecuentes, pero no es inmune al malware. Un antivirus para Linux tiene sentido cuando el equipo descarga archivos de origen incierto, intercambia documentos con Windows o macOS, procesa correo, expone servicios a Internet o forma parte de una red corporativa. La elección depende menos de la distribución que del riesgo real, el tipo de servidor y el nivel de gestión necesario.
Linux no es invulnerable: qué debe proteger un antivirus
La amenaza no se limita a un virus diseñado para tu distribución. Un troyano, un rootkit, una puerta trasera o un ransomware pueden afectar directamente a un sistema Linux, sobre todo cuando hay software sin actualizar, credenciales filtradas, servicios mal configurados o permisos administrativos mal gestionados. El antivirus añade una capa de detección, pero no corrige por sí solo una configuración insegura.
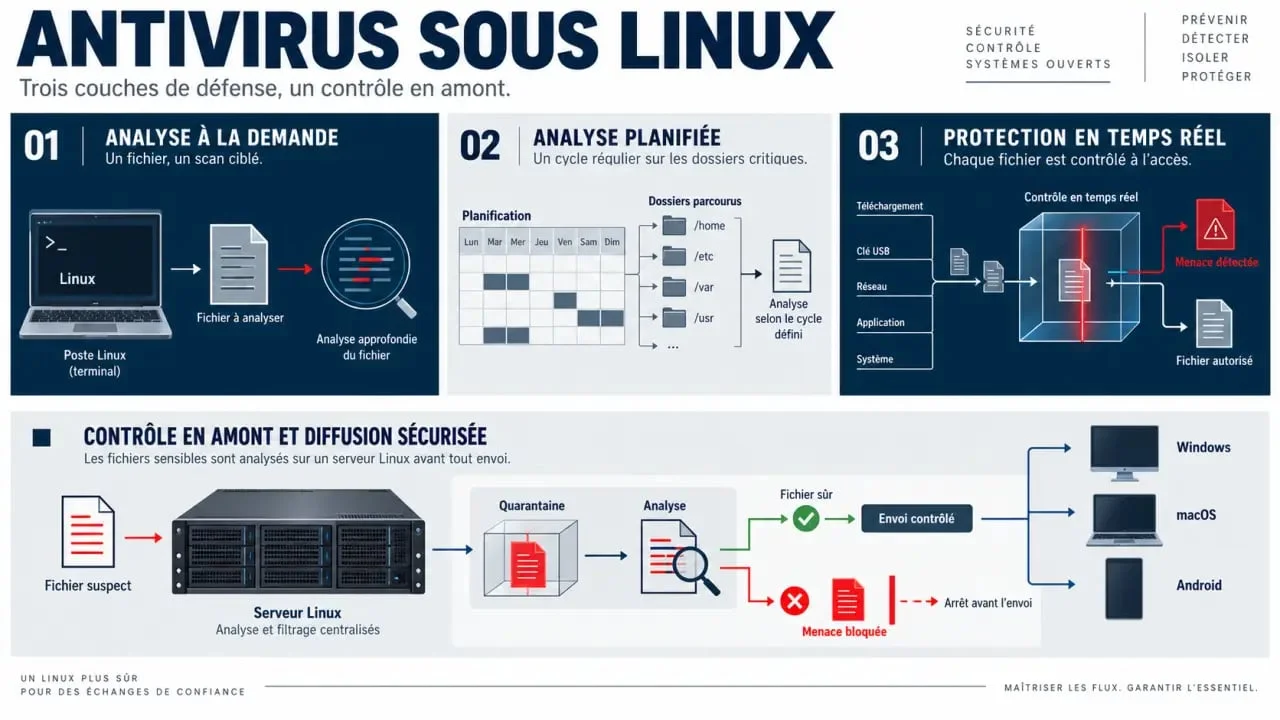
También existe un escenario habitual: Linux como portador sano. Un servidor de archivos, un NAS o un servidor de correo puede almacenar y reenviar adjuntos maliciosos dirigidos a Windows, macOS o Android sin que esos archivos se ejecuten en Linux. Analizarlos antes de distribuirlos protege al resto de la red y reduce incidentes en equipos ajenos.
Cuándo es recomendable instalarlo
Para un ordenador personal actualizado, usado con cuentas sin privilegios y dedicado a tareas locales, un análisis bajo demanda puede ser suficiente. En cambio, conviene disponer de protección en tiempo real si se descargan muchos archivos, se conectan unidades externas o se comparten carpetas. En servidores web, de correo o de archivos, el análisis automatizado y los registros de detección aportan un control adicional.
Funciones que importan más que el nombre del producto
No todos los antivirus Linux hacen lo mismo. Antes de instalar uno, separa tres modos de trabajo: el análisis bajo demanda revisa una carpeta o un archivo cuando lo solicitas; el programado automatiza revisiones periódicas; y la protección en tiempo real inspecciona accesos o cambios en el sistema de archivos. Esta última ofrece más cobertura, aunque puede incrementar el consumo de CPU, memoria y operaciones de disco.
- Firmas y actualizaciones automáticas: reconocen amenazas ya identificadas y reducen la ventana de exposición.
- Heurística y análisis de comportamiento: ayudan a señalar variantes desconocidas que no coinciden exactamente con una firma.
- Cuarentena y registros: permiten revisar una detección sin borrar archivos críticos de forma precipitada.
- Análisis de correo y recursos de red: son prioritarios en servidores que reciben adjuntos o comparten documentos.
- Consola centralizada: simplifica políticas, alertas y despliegues cuando hay varios equipos.
Piensa en una paleta de riesgo, no en un interruptor de “protegido” o “desprotegido”. En un extremo está el portátil doméstico que solo abre documentos propios; en el otro, un servidor que recibe adjuntos, monta volúmenes de red y atiende a usuarios externos. Entre ambos hay repositorios de código, estaciones de trabajo compartidas, laboratorios y equipos que sincronizan archivos. Cuanto más se acerque tu caso al segundo extremo, más sentido tienen la monitorización activa, la cuarentena y la administración centralizada.
Qué antivirus Linux encaja con cada escenario
Evita buscar un ganador universal. La disponibilidad concreta, las arquitecturas admitidas y el soporte para Ubuntu, Debian, Fedora, CentOS, Linux Mint, Red Hat u openSUSE deben comprobarse en la documentación vigente del proveedor y de la distribución antes de desplegar cualquier solución.
| Solución | Licencia y uso habitual | Gestión | Escenario adecuado |
|---|---|---|---|
| ClamAV | Código abierto; análisis bajo demanda y automatizable | Terminal; ClamTK aporta interfaz gráfica | Escritorio, análisis de adjuntos y servidores de correo o archivos |
| Sophos Antivirus | Opciones orientadas a la protección de endpoints | Terminal y mecanismos de análisis activo según la edición | Equipos de trabajo y entornos que requieren detección continua |
| ESET Endpoint Antivirus | Comercial para endpoints | Administración empresarial según la licencia | Organizaciones con políticas y varios dispositivos |
| Bitdefender GravityZone | Comercial, enfocada en seguridad empresarial | Consola centralizada | Redes con estaciones, servidores y necesidad de visibilidad |
| WithSecure Linux Security o Kaspersky Endpoint Security | Soluciones comerciales según catálogo y soporte | Gestión remota en entornos profesionales | Infraestructura gestionada y controles centralizados |
Gratuito no significa protección insuficiente
ClamAV es una alternativa lógica si buscas un motor abierto para revisar descargas, directorios compartidos o correo entrante. Puede integrarse en tareas programadas y combinarse con ClamTK si prefieres evitar la terminal. Sin embargo, no des por hecho que incluye protección en tiempo real lista para usar: esa capacidad depende de cómo se integre y configure en tu sistema.
Cuándo pagar por una plataforma de endpoint
Una solución comercial se justifica cuando administrar manualmente cada equipo deja de ser viable. La consola web centralizada permite aplicar políticas, supervisar alertas, inventariar endpoints y responder de forma coherente. Para un servidor aislado puede resultar excesiva; para una empresa con múltiples equipos, reduce errores operativos y mejora la trazabilidad.
Instala con criterio y mide el impacto
Empieza por los repositorios oficiales de tu distribución o por el paquete proporcionado por el fabricante. Antes de activar análisis en tiempo real sobre todo el sistema, prueba el comportamiento en una carpeta de muestras o en un equipo no crítico. Revisa la carga durante copias grandes, compilaciones, copias de seguridad y picos de correo: un antivirus mal ajustado puede penalizar más el disco que el procesador.
- Define qué rutas, adjuntos, unidades externas y recursos de red deben analizarse.
- Programa escaneos fuera de las horas de mayor carga.
- Excluye únicamente directorios verificados que generen falsos positivos o actividad excesiva.
- Comprueba que las firmas se actualizan y que las alertas llegan a un responsable.
- Documenta qué hacer ante una cuarentena: revisar, aislar, restaurar o eliminar.
El antivirus es una capa, no el plan de seguridad completo
La defensa efectiva combina actualizaciones del sistema y de las aplicaciones, mínimo privilegio, firewall, copias de seguridad verificadas y revisión de registros. Usa una cuenta administrativa separada de la cuenta diaria y protege las credenciales administrativas con una contraseña de al menos 12 caracteres. Cuando sea posible, añade autenticación multifactor.
En servidores expuestos a Internet, prioriza la reducción de servicios innecesarios, la segmentación de red y el seguimiento de accesos anómalos. Un antivirus Linux detecta archivos sospechosos, pero no sustituye el parcheado de una vulnerabilidad, la corrección de permisos ni una respuesta organizada ante un incidente.