WormGPT aparece asociado a dos relatos muy distintos: una plataforma que se presenta como asistente de IA para profesionales de la ciberseguridad y una amenaza vinculada en los medios al phishing, el malware y el fraude corporativo. Entender esa dualidad resulta más útil que considerarlo una simple alternativa a ChatGPT.
Qué es WormGPT y por qué genera tanta cautela
WormGPT se describe como un asistente de inteligencia artificial para tareas técnicas de seguridad, como la investigación de vulnerabilidades, la revisión de código, el OSINT, el threat hunting, la respuesta a incidentes y las pruebas de penetración autorizadas. Su aparición se sitúa en julio de 2023 y se ha relacionado con GPT-J, un modelo de lenguaje desarrollado por EleutherAI.
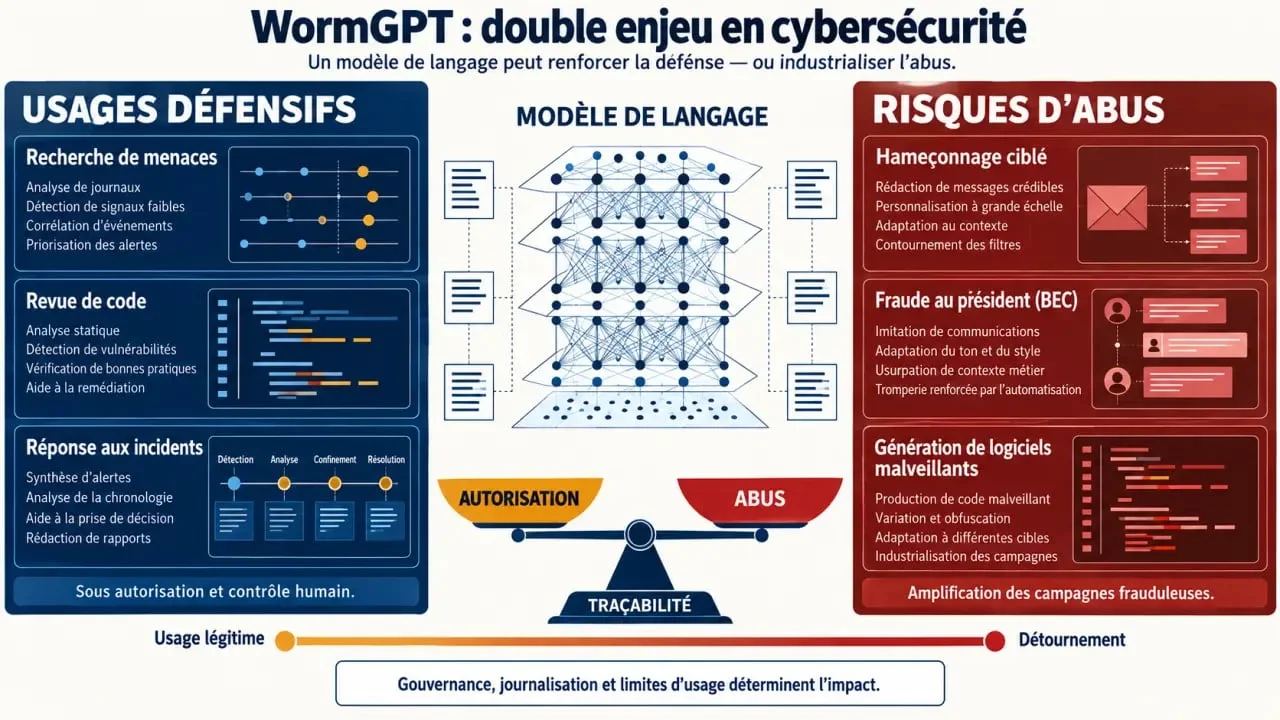
El término también ha circulado en artículos de ciberseguridad como una IA con menos barreras ante solicitudes abusivas. Esa percepción lo relaciona con la redacción de mensajes fraudulentos, campañas de spear-phishing, ataques BEC y contenidos vinculados al malware. Por eso, WormGPT no debe evaluarse solo por sus funciones anunciadas. También hay que revisar el nivel de control, trazabilidad y autorización que acompaña a cada uso.
Una misma capacidad puede servir para defender o para abusar
Analizar un correo sospechoso, revisar un fragmento de código o resumir información pública puede ayudar a un equipo azul a detectar riesgos. La generación rápida de textos persuasivos también puede reducir la barrera de entrada para los fraudes de ingeniería social. La diferencia práctica no está en que el modelo conozca conceptos de seguridad, sino en la intención del usuario, las políticas aplicadas y el entorno profesional donde se utiliza.
La diferencia con ChatGPT y FraudGPT no está solo en los filtros
ChatGPT es un LLM de propósito general con políticas de uso y salvaguardas que limitan determinadas peticiones. WormGPT se promociona con un enfoque técnico y de privacidad para la seguridad ofensiva y defensiva, mientras que FraudGPT suele aparecer en el debate sobre herramientas orientadas explícitamente al fraude. Agrupar los tres bajo la etiqueta de «chatbots» oculta diferencias de posicionamiento, finalidad y riesgo.
| Aspecto | WormGPT | ChatGPT | FraudGPT |
|---|---|---|---|
| Enfoque declarado | Investigación y flujos de trabajo de ciberseguridad | Asistencia generalista | Asociado al fraude en contenidos de alerta |
| Controles de uso | Conviene verificar sus políticas reales | Políticas y restricciones visibles | Alto riesgo por su asociación delictiva |
| Uso responsable | Solo con autorización y alcance definido | Compatible con tareas defensivas | No recomendable ni legítimo |
También existen limitaciones técnicas. Una respuesta detallada no confirma que sea correcta, actualizada ni segura para aplicarla. En seguridad, una alucinación puede terminar en una mala decisión operativa: una regla de detección defectuosa, una prioridad mal asignada o una corrección de código incompleta. La revisión humana sigue siendo necesaria, incluso cuando la herramienta se integra mediante API o automatización.
Privacidad, API y automatización: qué conviene comprobar antes de usarla
La oferta comercial de WormGPT destaca conversaciones cifradas, acceso anónimo, ausencia de almacenamiento de datos y puntos de acceso compatibles con OpenAI. También anuncia gestión de claves API, respuestas en streaming, instrucciones de sistema personalizadas, soporte 24/7 y un SLA del 99,9 %. Son afirmaciones relevantes, pero una organización no debería aceptarlas sin una validación contractual y técnica.
La privacidad no sustituye a la gobernanza
Antes de conectar una API a un flujo de trabajo, revise qué datos viajarán al proveedor, dónde se procesan, cuánto tiempo se conservan y quién puede acceder a las claves. No envíe secretos, credenciales, datos personales, evidencias forenses sensibles ni código propietario sin una evaluación previa de riesgos y cumplimiento.
Una solicitud aparentemente sencilla puede revelar varias capas de información: datos confidenciales incluidos en el texto, decisiones implícitas del analista, patrones de infraestructura y prioridades de respuesta. Clasificar la información antes de introducirla en un modelo permite decidir qué se puede compartir, qué debe anonimizarse y qué debe permanecer fuera del sistema. El cifrado anunciado no elimina la necesidad de aplicar controles internos.
Riesgos reales: phishing, BEC y falsa confianza técnica
La principal preocupación no es que una herramienta escriba bien, sino que permita escalar mensajes creíbles con poco esfuerzo. Un atacante puede adaptar el tono, el idioma y el contexto de un correo fraudulento. Por eso, los equipos de defensa deben confiar menos en los errores gramaticales como señal de alerta y más en la verificación del remitente, el dominio, el canal de pago y las solicitudes urgentes.
- Para usuarios: confirme por un canal alternativo cualquier cambio de cuenta bancaria, contraseña o destinatario.
- Para empresas: aplique una doble aprobación en los pagos y controles reforzados ante peticiones del equipo directivo.
- Para analistas: use la IA para resumir y priorizar, pero valide manualmente los indicadores, el contexto y las conclusiones.
- Para desarrolladores: trate cualquier código sugerido como un borrador y sométalo a revisión, pruebas y análisis de dependencias.
La misma precaución se aplica a los casos de uso defensivos. Una herramienta que ayuda a investigar vulnerabilidades o revisar código puede acelerar una tarea, pero no sustituye el alcance definido, la autorización escrita ni las pruebas controladas. En un entorno corporativo, cada acción debe quedar vinculada a un objetivo legítimo y a un responsable.
Precio y acceso: señales que merecen una revisión adicional
La información comercial disponible menciona planes con límites de 50 o 100 mensajes diarios, además de opciones mensuales y anuales. Se citan importes de 100 dólares al mes, 200 dólares por un año, 250 dólares al mes, 450 dólares por tres meses y 1.000 dólares para opciones de mayor nivel. El límite diario se restablecería cada 24 horas.
También se anuncian pagos con más de 50 criptomonedas, acceso tras la confirmación en una cadena de bloques y una propuesta MCP con 20 servidores dedicados y más de 250 herramientas de ataque integradas. Precisamente por el uso de criptomonedas, el anonimato y las capacidades ofensivas anunciadas, una empresa debe reforzar su diligencia. Conviene verificar la identidad del proveedor, las condiciones del servicio, el soporte, la jurisdicción, la política de incidentes y la autorización interna.
La conclusión es clara: WormGPT debe analizarse como un término de riesgo y como una oferta técnica, no como una solución automática. Para la defensa legítima, priorice herramientas auditables, controles de acceso, registro de actividad y un marco de uso autorizado. La privacidad anunciada puede formar parte de la propuesta comercial, pero no reemplaza la evaluación técnica ni la responsabilidad del equipo que decide utilizarla.