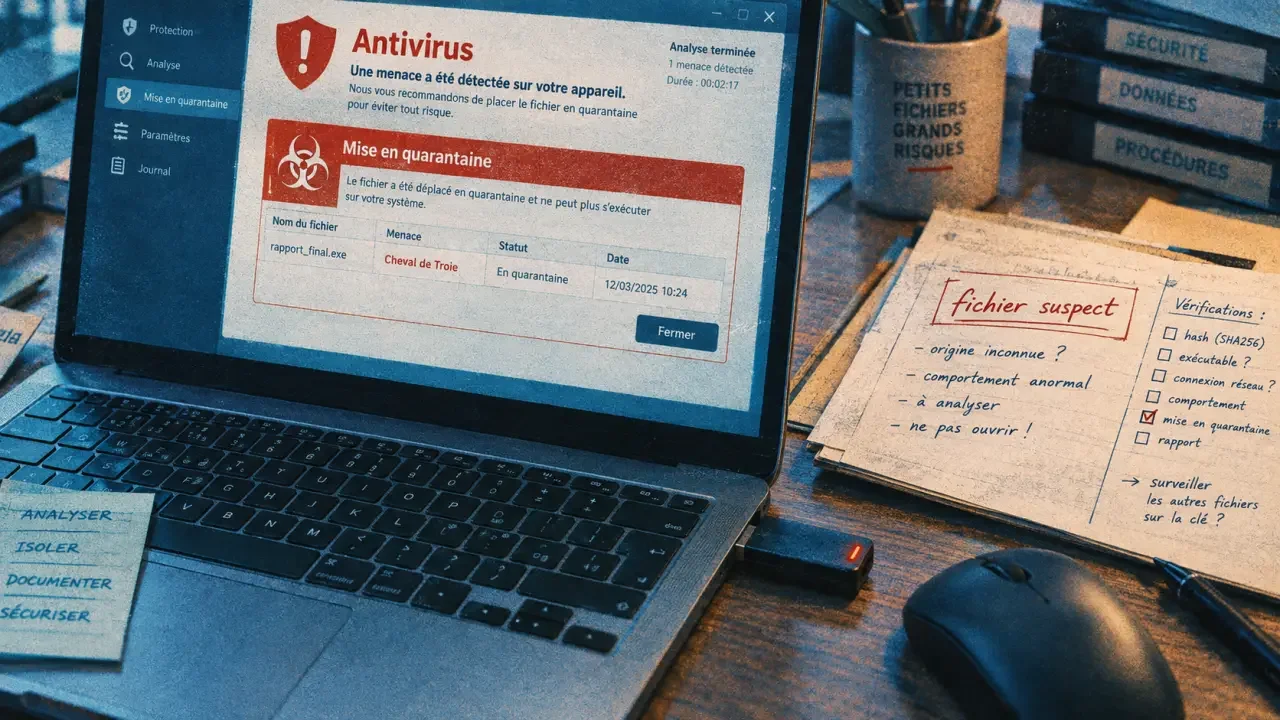
Un antivirus es un programa de seguridad que supervisa un dispositivo para detectar, bloquear, aislar y eliminar software malicioso. Aunque su nombre hace referencia a los virus, las soluciones actuales también protegen frente a troyanos, ransomware, spyware, aplicaciones sospechosas y, según el producto, fraudes en línea o enlaces peligrosos.
Antivirus, virus y malware: la diferencia que conviene entender
Un virus informático es un tipo de código malicioso capaz de copiarse o propagarse cuando se ejecuta. El malware es un concepto más amplio: incluye cualquier programa diseñado para dañar, espiar, robar información o tomar el control de un equipo. Por tanto, un virus es malware, pero no todo malware es un virus.
Por eso, el nombre antivirus sigue siendo habitual, aunque estas herramientas funcionen hoy como soluciones antimalware y como una primera capa de ciberseguridad. Pueden proteger ordenadores, móviles y tabletas frente a amenazas que llegan mediante descargas, archivos adjuntos, memorias USB, páginas web o aplicaciones que parecen legítimas.
La protección también depende del producto y del dispositivo. Algunas soluciones se centran en los archivos y las aplicaciones, mientras que otras incorporan filtros web, protección del correo, análisis de red o funciones de privacidad.
Qué hace un antivirus cuando encuentra un archivo sospechoso
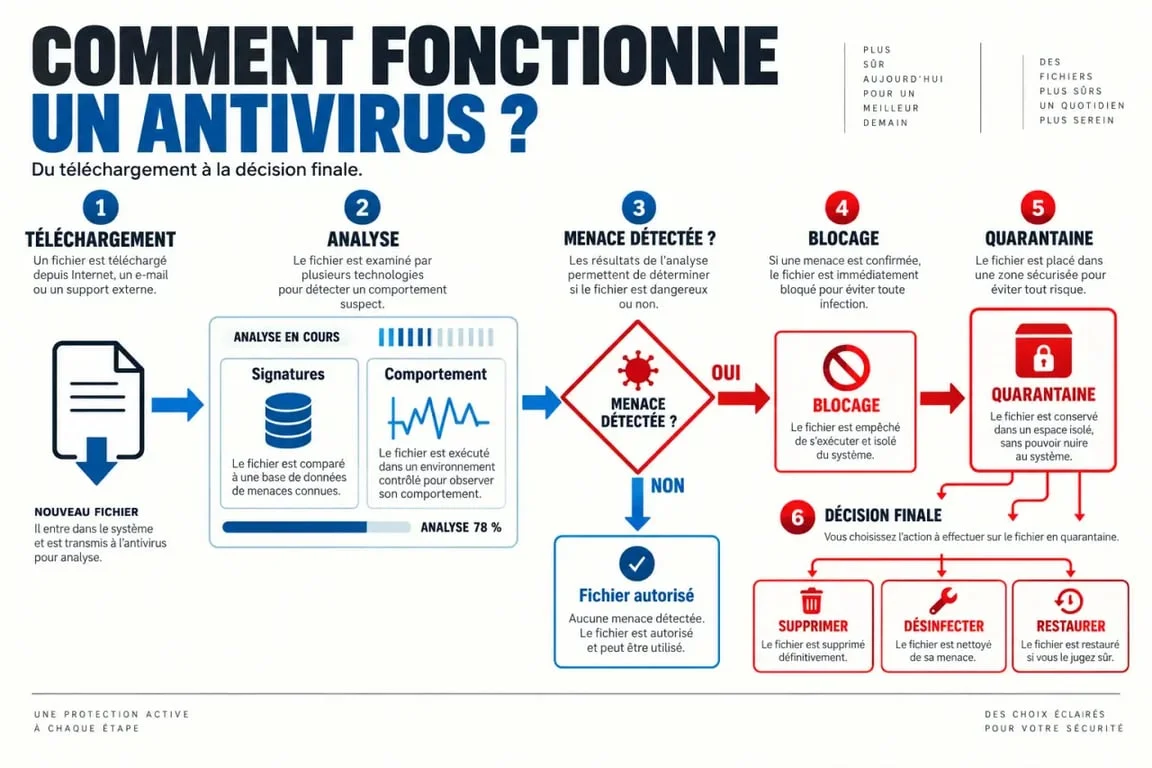
La función principal de un antivirus no consiste únicamente en borrar virus. Una solución moderna interviene en varias fases, desde la descarga de un archivo hasta su posible ejecución.
- Detectar: identifica código malicioso conocido o señales que indican un posible riesgo.
- Prevenir y bloquear: impide que un archivo, enlace o programa peligroso se abra o se ejecute.
- Aislar en cuarentena: separa el elemento sospechoso del resto del sistema para evitar que cause daños.
- Desinfectar o eliminar: intenta retirar el componente malicioso. Si no es posible, elimina el archivo afectado.
- Analizar bajo demanda: permite revisar una carpeta, una memoria externa o todo el dispositivo cuando el usuario lo decide.
Cuando aparece una alerta, conviene leer el nombre de la detección y la ubicación del archivo. Si procede de un programa conocido, puede tratarse de un falso positivo. La cuarentena permite mantenerlo aislado mientras se comprueba su origen antes de eliminarlo o restaurarlo.
La protección en tiempo real marca la diferencia
La protección en tiempo real revisa archivos, aplicaciones y actividad de red mientras ocurren. Por ejemplo, si descargas un instalador, el antivirus puede analizarlo antes de que lo abras. Así reduce la ventana de exposición y no espera a que el equipo muestre síntomas para actuar.
Esta vigilancia debe complementarse con análisis programados. Un análisis rápido diario revisa las zonas más sensibles del sistema, mientras que uno profundo semanal ayuda a localizar amenazas persistentes, archivos olvidados o programas que no se activaron durante la revisión inicial.
Las actualizaciones automáticas también son necesarias. Renuevan las firmas y mejoran los motores de detección para que el antivirus pueda reconocer amenazas nuevas y variantes modificadas.
Cómo detecta amenazas conocidas y ataques nuevos
Ningún método aislado basta. Las soluciones actuales combinan varias capas porque el malware cambia, se oculta y puede llegar sin que exista una coincidencia exacta con una amenaza registrada.
| Método | Cómo funciona | Utilidad principal |
|---|---|---|
| Firmas | Compara un archivo con patrones de malware conocido. | Detectar amenazas ya catalogadas con rapidez. |
| Heurística | Busca estructuras, instrucciones o rasgos sospechosos. | Encontrar variantes que no coinciden exactamente con una firma. |
| Comportamiento | Observa acciones como cifrar muchos archivos o intentar robar credenciales. | Frenar conductas maliciosas, incluso en amenazas nuevas. |
| Entorno aislado y nube | Evalúa archivos en un espacio seguro y consulta su reputación. | Obtener contexto actualizado antes de permitir su ejecución. |
La detección por firmas suele ser rápida y eficaz contra amenazas conocidas, pero necesita actualizaciones constantes. La heurística y el análisis de comportamiento aportan una respuesta más flexible cuando el archivo ha sido modificado o intenta ocultar su actividad.
La cuarentena funciona como una zona de aislamiento. El archivo sospechoso deja de tener acceso normal al sistema, a las carpetas compartidas y, en ciertos casos, a otros dispositivos de la red. El usuario puede revisar la alerta y decidir si lo elimina, lo desinfecta o lo restaura.
Qué riesgos reduce y cuáles son sus límites
Un antivirus puede detectar virus, gusanos, troyanos bancarios, spyware, adware, rootkits, ransomware y programas potencialmente no deseados. También puede añadir filtros contra phishing, correo malicioso o conexiones peligrosas, aunque estas funciones dependen del producto contratado.
Sin protección, un dispositivo tiene más posibilidades de sufrir robo de credenciales, espionaje, cifrado de documentos, pérdida de acceso a cuentas o propagación del malware por una red doméstica. En un entorno de teletrabajo, una infección también puede comprometer archivos compartidos y servicios corporativos.
El antivirus reduce estos riesgos, pero no corrige todas las vulnerabilidades ni puede impedir que una persona entregue voluntariamente sus datos en una página fraudulenta. Tampoco garantiza la detección de todas las amenazas desconocidas. Su eficacia depende de las actualizaciones, la configuración y el tipo de ataque.
Un antivirus no sustituye a los hábitos seguros
Ninguna herramienta ofrece una protección absoluta, sobre todo ante amenazas de día cero o engaños de ingeniería social muy convincentes. Mantén actualizado el sistema operativo y las aplicaciones, utiliza contraseñas únicas con un gestor, verifica los remitentes y los enlaces antes de abrirlos y conserva copias de seguridad separadas del equipo.
Estas medidas limitan el impacto incluso si una amenaza supera una capa de defensa. Las copias independientes son especialmente útiles ante un ransomware, ya que permiten recuperar los archivos sin depender únicamente del dispositivo afectado.
Cómo elegir una protección adecuada para tu dispositivo
Antes de instalar o contratar una solución, valora tu uso real. Para un equipo doméstico dedicado a la navegación, el correo y las compras en línea, son prioritarias la protección en tiempo real, las actualizaciones automáticas, la cuarentena y un impacto moderado en el rendimiento. Si gestionas varios dispositivos o trabajas con datos sensibles, pueden aportar valor el control multidispositivo, el filtrado web, la protección de red, el cifrado o una VPN.
- Comprueba la compatibilidad con tu sistema operativo y tus dispositivos móviles.
- Revisa qué datos envía el producto a la nube y qué opciones de privacidad ofrece.
- Evita instalar dos antivirus con protección en tiempo real activa, porque pueden interferir entre sí.
- Compara pruebas independientes de organizaciones como AV-TEST y AV-Comparatives.
- Valora el consumo de recursos si utilizas un equipo antiguo o un móvil con poca batería.
- Elige funciones útiles para tu nivel de riesgo, no una lista extensa que no vas a utilizar.
Las opciones gratuitas pueden cubrir necesidades básicas, mientras que las de pago suelen ampliar la protección web, la gestión de varios equipos y las herramientas de privacidad. La protección integrada del sistema puede ser suficiente para algunos usos, siempre que esté activa y actualizada. La mejor elección es la que permanece al día, funciona sin dificultar tu actividad y encaja con la información que necesitas proteger.