La protección contra malware no consiste en instalar una aplicación y olvidarse. Es una defensa coordinada para prevenir, detectar, contener y recuperar sistemas ante ransomware, troyanos, phishing, spyware o malware sin archivos. Su objetivo es reducir el robo de datos, el cifrado de archivos y la interrupción de la actividad.
Por qué el antivirus tradicional ya no basta
Un antivirus clásico identifica principalmente amenazas conocidas mediante firmas, es decir, patrones asociados a archivos maliciosos ya catalogados. Sigue siendo una capa útil, rápida y necesaria, pero puede no reconocer código nuevo, polimórfico o ejecutado directamente en memoria. Por eso, la protección moderna contra malware combina varias señales antes de permitir, bloquear o investigar una acción.
| Tecnología | Qué detecta mejor | Capacidad de respuesta | Limitación principal |
|---|---|---|---|
| Antivirus | Amenazas conocidas | Cuarentena o bloqueo básico | Depende mucho de las firmas |
| Antimalware o NGAV | Patrones sospechosos y amenazas nuevas | Bloqueo preventivo | Puede generar falsos positivos |
| EDR | Actividad anómala en equipos | Aislamiento e investigación | Requiere supervisión y procesos |
| XDR | Señales correlacionadas de equipos, red y nube | Respuesta coordinada | Su valor depende de las integraciones |
Un EDR, o detección y respuesta en equipos, aporta contexto: qué proceso inició una acción, qué usuario estaba activo, qué conexiones se realizaron y hasta dónde pudo propagarse una infección. Esta visibilidad ayuda cuando un atacante utiliza herramientas legítimas del sistema para ocultar su actividad.
Las señales que permiten detectar malware desconocido
Firmas, heurística y comportamiento
La detección basada en firmas compara archivos, dominios o indicadores con amenazas conocidas. La heurística busca características inusuales, como código ofuscado, macros inesperadas o intentos de modificar áreas sensibles del sistema. El análisis de comportamiento observa lo que ocurre durante la ejecución: cifrado masivo de documentos, elevación de privilegios, creación de persistencia o conexiones con servidores de mando y control.
La diferencia importa. Un archivo puede parecer inocente al descargarse y comportarse de forma dañina minutos después. Una solución eficaz debe relacionar eventos, no limitarse a decidir si un archivo aislado coincide con una lista previa.
Análisis aislado e inteligencia sobre amenazas
El análisis en un entorno aislado ejecuta un archivo sospechoso sin exponer el equipo real. Si intenta descargar componentes, alterar el registro, cifrar datos o contactar con infraestructura maliciosa, la herramienta puede bloquearlo. La inteligencia sobre amenazas añade información actualizada sobre direcciones, campañas y técnicas utilizadas por actores maliciosos.
Conviene pensar en la defensa como un efecto dominó: una acción pequeña en un equipo puede dejar señales en el correo, la identidad, el tráfico DNS y los registros de la nube. Si cada herramienta analiza solo su propia pantalla, la señal se pierde. Un SIEM puede correlacionar esas huellas y mostrar que un inicio de sesión anómalo, una descarga y una conexión externa forman parte del mismo incidente.
Qué proteger primero en una defensa por capas
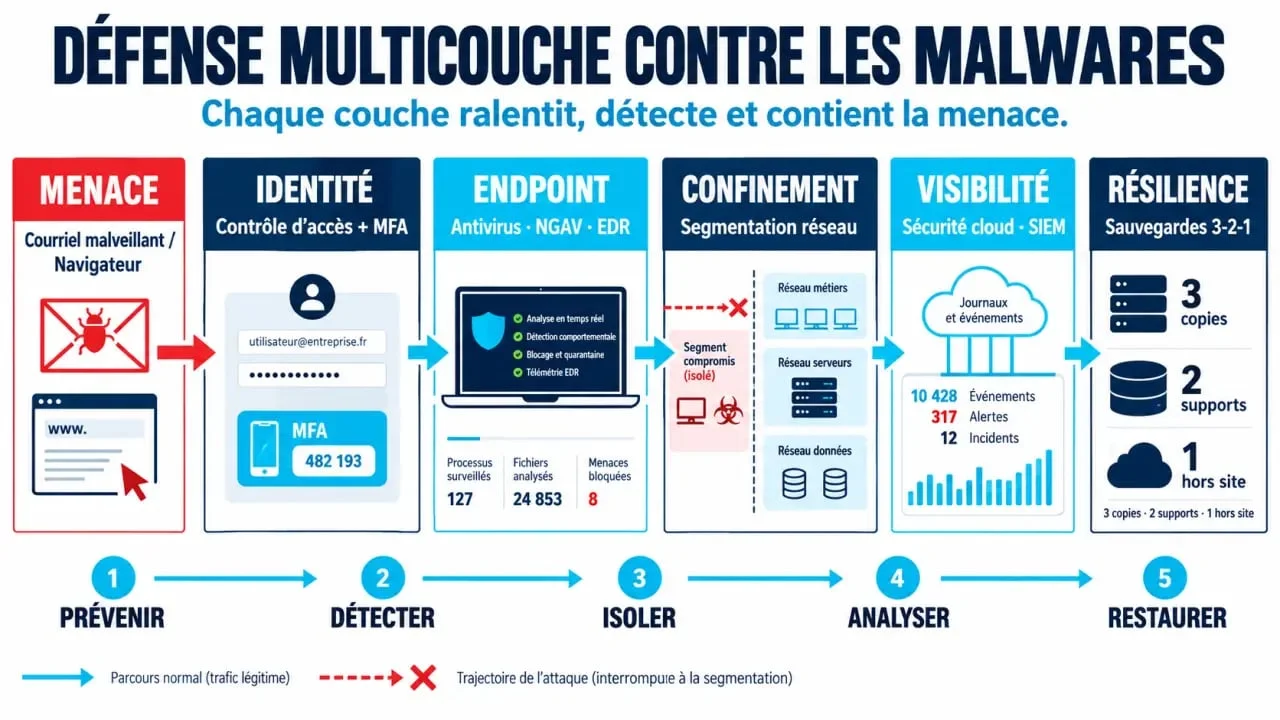
La prioridad no es comprar todas las tecnologías disponibles, sino cubrir los puntos donde una intrusión puede entrar, ejecutarse y expandirse. En una organización, correo, identidad, equipos, red, servicios SaaS y copias de seguridad deben funcionar como controles complementarios.
- Correo y navegador: filtrar adjuntos, enlaces maliciosos y descargas; limitar extensiones no autorizadas.
- Identidad: activar MFA, aplicar el mínimo privilegio y revisar las cuentas privilegiadas.
- Equipos y servidores: mantener protección en tiempo real, EDR y gestión de parches.
- Red: usar un cortafuegos de nueva generación, segmentar zonas y vigilar conexiones C2.
- Nube y SaaS: revisar permisos, registros de actividad y la responsabilidad compartida con el proveedor.
La segmentación es especialmente importante frente al ransomware. Si un dispositivo queda comprometido, separar equipos, servidores y recursos críticos reduce el movimiento lateral. El modelo Zero Trust refuerza esta idea: ningún usuario, dispositivo o conexión obtiene confianza automática; cada acceso se verifica según la identidad, el contexto y la necesidad real.
Plan de actuación ante una posible infección
Cuando aparece una alerta creíble, la velocidad debe ir acompañada de método. No conviene borrar evidencias ni reiniciar equipos sin criterio, porque esas acciones pueden dificultar la investigación. Un plan de respuesta a incidentes define responsables, canales de aviso y decisiones de contención antes de que ocurra el problema.
- Aislar: desconectar o poner en cuarentena el equipo afectado para frenar la propagación.
- Preservar: guardar alertas, registros y detalles del proceso detectado para conocer el alcance.
- Investigar: identificar el vector inicial, las cuentas implicadas, la persistencia y los indicadores de compromiso.
- Erradicar: eliminar el malware, cerrar accesos indebidos y corregir las vulnerabilidades explotadas.
- Recuperar: restaurar datos verificados y monitorizar posibles reinfecciones.
Las copias de seguridad son la última barrera de continuidad, no un sustituto de la prevención. La regla 3-2-1 propone tres copias, en dos soportes diferentes y una fuera del sitio. Una copia desconectada o protegida frente a modificaciones es esencial: un ransomware que alcanza las copias accesibles puede convertir una recuperación preparada en una crisis operativa.
Cómo elegir una solución sin comprar más de lo necesario
Para un particular o un equipo pequeño, la protección en tiempo real, las actualizaciones automáticas, el análisis web y la gestión sencilla suelen ser la base. Una empresa con trabajo remoto, servidores o datos sensibles necesita además visibilidad centralizada, EDR, control de dispositivos, integración con el correo y capacidad de aislamiento remoto.
Antes de contratar, evalúa la cobertura de sistemas operativos y móviles, el consumo de recursos, la calidad de las alertas, la retención de registros, la protección de entornos en la nube y la privacidad de la telemetría. Pregunta también quién revisará las alertas: una plataforma avanzada sin personal, procedimientos o un proveedor de respuesta puede acumular avisos sin resolver.
La mejor estrategia de malware protection combina tecnología, parches, MFA, formación y recuperación probada. Ninguna capa elimina todo el riesgo. Juntas reducen las oportunidades de entrada y limitan el impacto cuando una amenaza supera una defensa.