Para comprobar si un correo es phishing, no empieces buscando una herramienta que emita un veredicto automático. Primero evita cualquier interacción, revisa el remitente y los enlaces, y confirma la solicitud por un canal independiente. Si el mensaje sigue generando dudas, analiza sus cabeceras técnicas. Ningún indicio aislado —ni siquiera un resultado SPF, DKIM o DMARC correcto— demuestra por sí solo que el contenido sea legítimo.
Comprobación rápida en 60 segundos
Un correo sospechoso debe evaluarse antes de hacer clic, contestar, llamar al número incluido o descargar un documento. La finalidad de esta primera revisión no es declarar el mensaje seguro, sino detectar motivos suficientes para detener la interacción.
- Lee la petición sin actuar. Identifica qué quiere que hagas: iniciar sesión, pagar, descargar, facilitar un código o cambiar datos bancarios.
- Despliega la dirección completa. El nombre “Tu banco” o “Soporte técnico” puede acompañar a una dirección que no pertenece a esa organización.
- Examina el destino de los enlaces. El texto visible puede decir una cosa y apuntar a un dominio diferente.
- Valora la presión psicológica. Amenazas, premios, supuestos bloqueos y plazos extremadamente cortos intentan reducir el tiempo de reflexión.
- Busca confirmación fuera del mensaje. Abre la aplicación oficial o escribe manualmente la dirección conocida del servicio.
| Situación observada | Decisión prudente |
|---|---|
| Remitente extraño, dominio parecido o petición inesperada | No interactuar y verificar por otro canal |
| Solicitud de contraseña, código de acceso o pago urgente | Tratar como riesgo alto hasta confirmación independiente |
| Mensaje coherente que también aparece en la aplicación oficial | Gestionar la operación desde la aplicación, no desde el enlace recibido |
| Cabeceras correctas, pero contenido o petición inusual | Seguir verificando; la autenticación técnica no valida la intención |
| No hay forma fiable de confirmar el mensaje | No actuar y consultar a la entidad o al equipo de seguridad |
Nivel 1: inspección pasiva del mensaje
Comprueba el remitente real
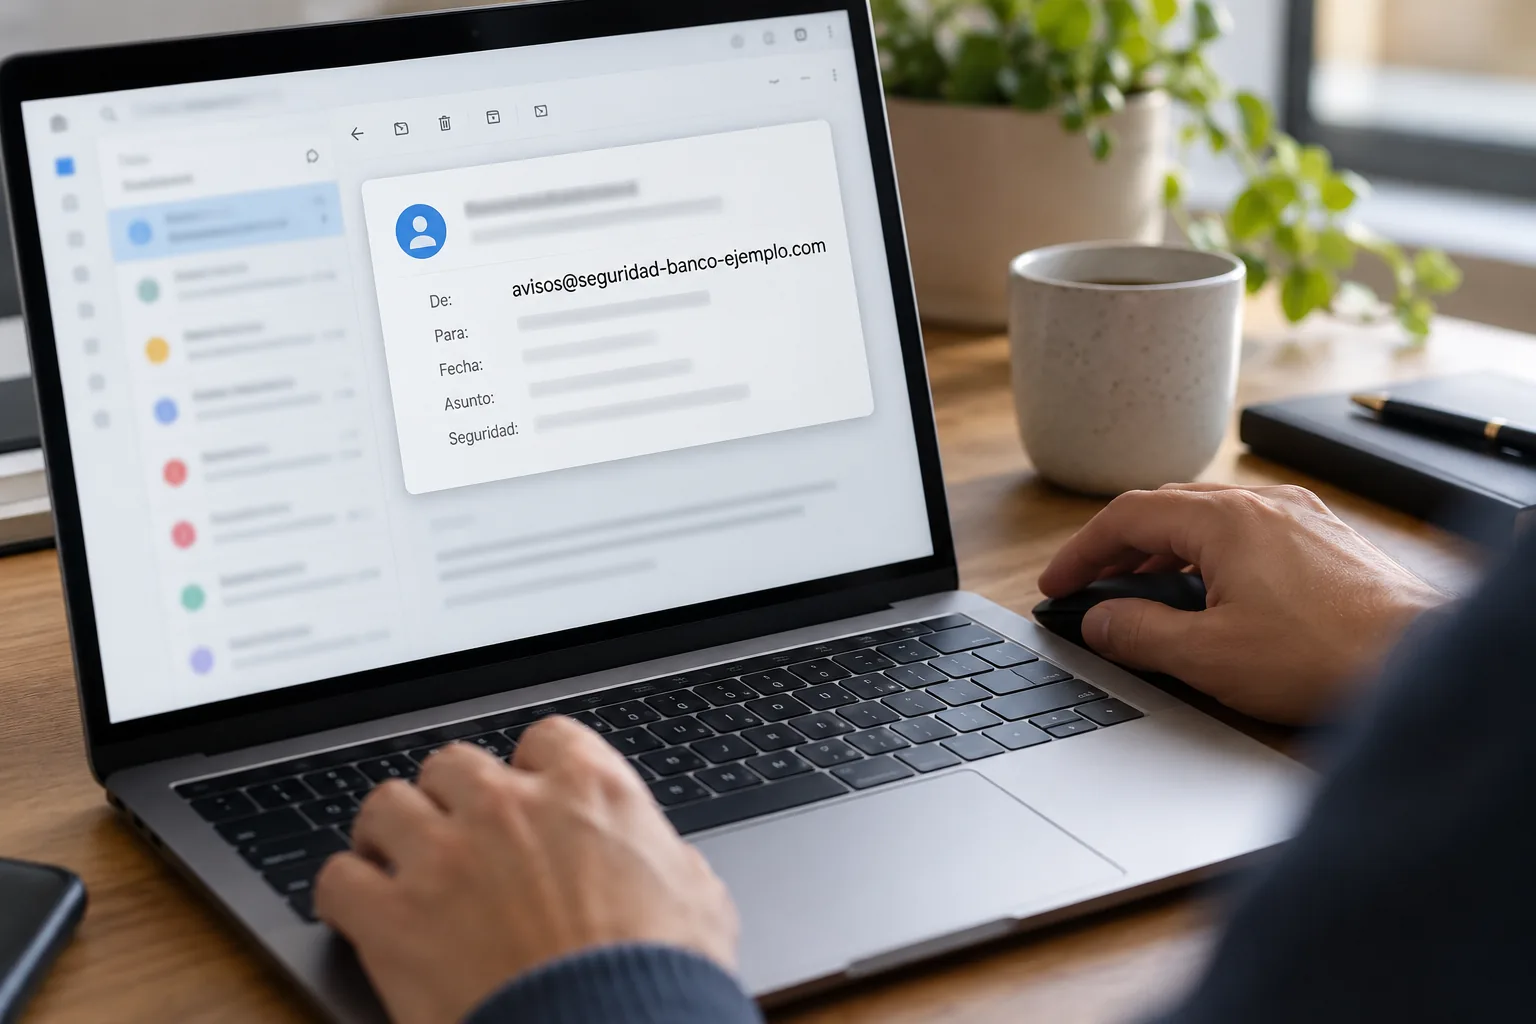
El cliente de correo suele destacar un nombre visible y ocultar parcialmente la dirección. Pulsa o despliega los detalles del remitente sin responder. Compara la parte situada después de la arroba con el dominio oficial de la organización.
Por ejemplo, una dirección como avisos@seguridad-banco-ejemplo.com no pertenece necesariamente a banco-ejemplo.com. Lo importante no es que la marca aparezca en algún lugar, sino cuál es el dominio registrable real. En clientes.banco-ejemplo.com, el dominio relevante sería banco-ejemplo.com. En cambio, en banco-ejemplo.com.validacion-cuenta.net, el dominio controlado por el remitente sería validacion-cuenta.net.
También debes buscar variaciones tipográficas: letras duplicadas, guiones añadidos, terminaciones distintas o caracteres visualmente parecidos. Estas técnicas se conocen como typosquatting y uso de homógrafos. Una dirección plausible tampoco descarta el fraude, porque el campo visible puede falsificarse mediante spoofing o una cuenta legítima puede haber sido comprometida.
Inspecciona el enlace sin abrirlo
En un ordenador, coloca el puntero sobre el enlace sin pulsarlo y observa la dirección que muestra el navegador o el cliente de correo. También puedes usar la opción de copiar la dirección y pegarla en un editor de texto, nunca en la barra del navegador. En móvil, la pulsación prolongada puede mostrar una vista previa, pero su comportamiento depende de la aplicación y podría abrir el destino; si no puedes inspeccionarlo con seguridad, no lo manipules.
Al revisar la URL, presta atención a estos elementos:
- El dominio real y su terminación.
- Errores ortográficos o palabras añadidas alrededor de una marca.
- Direcciones acortadas que ocultan el destino.
- Subdominios largos diseñados para desplazar el dominio verdadero fuera de la vista.
- Redirecciones que utilizan una página legítima para conducir después a otra web.
- Uso de una dirección IP o de un dominio que no guarda relación con el supuesto emisor.
El candado y el prefijo HTTPS solo indican que la conexión con esa página está cifrada. No prueban que la página pertenezca a la empresa que afirma representar.
Evalúa la petición y el contexto
La ingeniería social intenta conseguir una acción impulsiva. Un mensaje puede estar bien escrito, utilizar logotipos correctos y conocer tu nombre. La ausencia de errores ortográficos no lo convierte en legítimo.
Eleva el nivel de sospecha cuando el correo solicite:
- Una contraseña completa o un código de autenticación.
- Datos de tarjeta, cuenta bancaria o documentación personal.
- Una transferencia urgente o un cambio de cuenta para pagar una factura.
- La instalación de software o la activación de macros.
- Eludir un procedimiento habitual de la empresa.
- Mantener la operación en secreto o no consultar con otra persona.
No conviertas estas señales en reglas absolutas. Una solicitud real también puede ser urgente, y un correo fraudulento puede mostrarse tranquilo. Lo determinante es combinar remitente, dominio, contexto, canal y naturaleza de la petición.
Trata los archivos inesperados como sospechosos
No abras un adjunto solo porque tenga un nombre familiar. Un archivo puede simular una factura, una notificación, un currículum o un documento compartido. Debes extremar la precaución ante ejecutables, scripts, archivos comprimidos y documentos que soliciten habilitar contenido, macros o edición protegida.
Los PDF y los documentos ofimáticos tampoco son seguros por definición. Pueden contener enlaces engañosos o explotar vulnerabilidades si el sistema está desactualizado. Si el documento podría ser real, confirma primero con el supuesto remitente por un medio independiente.
Los servicios de análisis de reputación pueden aportar contexto, pero tienen límites. Un resultado sin detecciones no garantiza que el archivo sea inocuo, especialmente si es nuevo o está dirigido a una víctima concreta. Además, no subas contratos, datos personales, correos internos ni documentos confidenciales a servicios públicos sin conocer sus condiciones de privacidad y almacenamiento. En un entorno profesional, remite el material al equipo de seguridad mediante el procedimiento interno.
Nivel 2: confirmación por un canal independiente
La comprobación más útil suele ser sencilla: salir del correo y buscar la misma operación en un canal que no dependa del mensaje recibido.
- Cierra o deja en segundo plano el mensaje.
- Abre la aplicación oficial que ya utilizas o escribe manualmente la dirección conocida del servicio.
- Consulta las notificaciones, pedidos, facturas, movimientos o alertas dentro de la cuenta.
- Si no aparece nada, busca el contacto de soporte desde la web oficial, una factura anterior verificada o el reverso de la tarjeta.
- Pregunta por la operación concreta sin reenviar datos sensibles ni utilizar el teléfono incluido en el correo sospechoso.
Este procedimiento resulta especialmente importante ante supuestas comunicaciones bancarias, cambios de cuenta de un proveedor, avisos de paquetería, multas, reembolsos, recuperación de cuentas o peticiones de un superior. En una empresa, un cambio de IBAN o una transferencia extraordinaria debe confirmarse siguiendo el protocolo interno y, cuando corresponda, mediante una segunda persona autorizada.
Algunas organizaciones ofrecen verificadores propios o códigos de autenticidad. Debes entrar siempre en ese verificador desde el portal oficial localizado de forma independiente. Un resultado “OK” solo confirma aquello que la herramienta declara comprobar: por ejemplo, que un código corresponde a una comunicación registrada. No demuestra automáticamente que todos los enlaces, adjuntos o pasos posteriores sean seguros.
Antes de introducir una dirección, un código o parte del mensaje en un verificador externo, consulta qué datos solicita, con qué finalidad los procesa y durante cuánto tiempo los conserva. Un verificador de direcciones orientado a entregabilidad puede confirmar sintaxis, DNS o registros MX, pero una dirección válida no garantiza que el correo sea legítimo. La existencia de un dominio o de servidores de correo tampoco autentica el contenido recibido.
Nivel 3: análisis técnico de las cabeceras
Si necesitas profundizar, consulta las cabeceras completas. Según el proveedor, la opción puede llamarse “Mostrar original”, “Ver origen”, “Ver fuente” o “Ver detalles del mensaje”. Los nombres y rutas cambian entre Gmail, Outlook, Yahoo Mail, Apple Mail y sus aplicaciones móviles.
Las cabeceras contienen información añadida durante el transporte del mensaje. Los campos más útiles suelen ser:
- From
- Dirección presentada al destinatario. Puede ser legítima, engañosa o falsificada.
- Reply-To
- Dirección a la que se enviaría una respuesta. Una diferencia inesperada respecto a From merece revisión.
- Return-Path
- Dirección técnica utilizada para gestionar devoluciones. Puede ser diferente por motivos legítimos, sobre todo en plataformas de envío.
- Received
- Registra los servidores por los que ha pasado el mensaje. Puede haber varios campos y se añaden durante cada salto.
- Authentication-Results
- Muestra los resultados que el proveedor receptor obtuvo para mecanismos como SPF, DKIM y DMARC.
Qué aporta el encabezado Received
Las líneas Received pueden ayudar a reconstruir la ruta técnica del correo. Normalmente, cada servidor añade una línea por encima de las anteriores, de modo que la más cercana al inicio suele corresponder a una fase más reciente del recorrido. Sin embargo, las líneas creadas antes de que el mensaje llegue a una infraestructura confiable pueden ser manipuladas.
Por eso no conviene extraer una conclusión mirando una sola dirección IP o un nombre de servidor. Debes identificar qué cabeceras fueron añadidas por tu proveedor o por pasarelas conocidas, comprobar la coherencia de la secuencia y compararla con los dominios autenticados. Una infraestructura de envío externa también puede ser legítima si la organización utiliza un proveedor especializado.
SPF, DKIM y DMARC sin falsas certezas
| Mecanismo | Qué ayuda a comprobar | Qué no demuestra |
|---|---|---|
| SPF | Si el servidor emisor está autorizado para enviar en nombre de un dominio técnico | Que la petición del mensaje sea honesta o que todos los campos visibles coincidan |
| DKIM | Si una firma asociada a un dominio valida partes firmadas del mensaje | Que el propietario del dominio sea la organización que tú crees o que su cuenta no esté comprometida |
| DMARC | Si existe alineación entre el dominio visible y SPF o DKIM conforme a la política publicada | Que el contenido, los enlaces y la operación solicitada sean seguros |
Un fallo de autenticación aumenta la sospecha, aunque también puede deberse a una configuración incorrecta o a un reenvío que altera el mensaje. Un resultado correcto es una señal favorable dentro de su alcance, no un certificado de legitimidad. Un delincuente puede registrar su propio dominio, configurar correctamente SPF, DKIM y DMARC y utilizarlo para enviar phishing. También puede abusar de una cuenta real comprometida.
La conclusión técnica debe combinarse con la pregunta esencial: ¿el dominio autenticado corresponde de verdad a la organización y la operación ha sido confirmada por otro canal?
Have I Been Pwned responde a otra pregunta
Consultar una dirección en Have I Been Pwned puede servir para averiguar si aparece en determinadas filtraciones conocidas. Eso ayuda a valorar la exposición de una cuenta y la necesidad de cambiar contraseñas reutilizadas. No permite confirmar si un mensaje concreto es phishing.
Una dirección filtrada puede recibir más spam o intentos de suplantación personalizados, pero la presencia en una filtración no demuestra que cada correo recibido sea fraudulento. Del mismo modo, no aparecer en la consulta no convierte un mensaje en seguro. Son comprobaciones diferentes: una busca exposición histórica de datos; la otra analiza autenticidad, contexto y riesgo de una comunicación específica.
Qué hacer si ya has interactuado
No todas las interacciones tienen el mismo impacto. Abrir un mensaje no equivale necesariamente a entregar una contraseña, y visitar una página no equivale a ejecutar un adjunto. Actúa según lo ocurrido, sin esperar a obtener una certeza absoluta.
Si solo pulsaste el enlace
- Cierra la página y no descargues nada.
- No aceptes notificaciones, permisos, perfiles ni instalaciones.
- Actualiza el navegador y el sistema si estaban pendientes.
- Revisa si se descargó algún archivo y no lo ejecutes.
- En un dispositivo corporativo, informa al equipo de seguridad aunque no hayas introducido datos.
Si introdujiste una contraseña
- Entra en el servicio desde su aplicación o dirección oficial.
- Cambia la contraseña por una nueva, larga y exclusiva.
- Si la reutilizaste, cámbiala también en las demás cuentas afectadas.
- Cierra las sesiones que no reconozcas o utiliza la opción de cerrar todas las sesiones.
- Activa la autenticación en dos pasos y guarda los códigos de recuperación de forma segura.
- Revisa reglas de reenvío, direcciones de recuperación, aplicaciones conectadas y actividad reciente.
En una cuenta de correo, comprueba especialmente las reglas automáticas y los filtros. Un intruso podría intentar ocultar respuestas, alertas o facturas mediante reenvíos y movimientos automáticos.
Si compartiste un código o datos bancarios
Un código de acceso o de confirmación puede permitir completar una operación en curso. Contacta de inmediato con el servicio afectado desde su canal oficial. Si revelaste datos bancarios, autorizaste una transferencia o facilitaste información de una tarjeta, avisa a tu entidad financiera y sigue sus indicaciones. No continúes hablando con quien envió el mensaje.
Si abriste o ejecutaste un archivo
Desconecta el dispositivo de la red si observas comportamiento anómalo y contacta con soporte o con el equipo de seguridad. No borres el archivo antes de recibir instrucciones si puede ser necesario para analizar el incidente. Ejecuta las comprobaciones defensivas aprobadas por tu organización y evita improvisar herramientas que puedan alterar evidencias.
Cómo informar del fraude y tomar una decisión
Conserva el mensaje original cuando pueda ser necesario investigar. Exportarlo como archivo EML suele mantener mejor las cabeceras que una captura de pantalla o un reenvío normal. La opción exacta depende del cliente de correo. No publiques el archivo ni lo envíes a terceros desconocidos, porque puede contener direcciones, identificadores, enlaces personalizados y otros datos sensibles.
En España puedes marcar el mensaje mediante la función de phishing o correo no deseado de tu proveedor, informar a la entidad suplantada desde su web oficial y consultar los recursos y canales vigentes de INCIBE. Como referencia preventiva, INCIBE publica avisos sobre campañas dirigidas al robo de credenciales. En una empresa, utiliza además el canal interno de incidentes.
Si hubo una pérdida económica, suplantación de identidad, amenazas o acceso no autorizado, conserva el correo, las cabeceras, los justificantes, las conversaciones y las horas aproximadas de cada acción. Contacta con las organizaciones afectadas y presenta la denuncia correspondiente ante las fuerzas de seguridad.
Checklist final
- ¿He evitado responder, pulsar enlaces y abrir archivos?
- ¿He desplegado la dirección completa del remitente?
- ¿El dominio real coincide exactamente con el oficial?
- ¿El enlace apunta al dominio esperado y evita redirecciones dudosas?
- ¿El mensaje solicita credenciales, códigos, pagos o datos personales?
- ¿La urgencia está intentando sustituir una comprobación normal?
- ¿La operación aparece dentro de la aplicación o cuenta oficial?
- ¿He confirmado la solicitud mediante un canal obtenido fuera del correo?
- ¿Las cabeceras son coherentes con el remitente y el servicio utilizado?
- ¿Entiendo que un resultado técnico correcto no garantiza el contenido?
Si una respuesta importante sigue siendo dudosa, la decisión segura es no interactuar y escalar la verificación. Clasifica el mensaje como probablemente fraudulento cuando acumule inconsistencias claras; como pendiente cuando falte información; y como probablemente legítimo solo cuando remitente, dominio, contexto y confirmación independiente sean coherentes. Incluso en este último caso, realiza la operación desde el canal oficial en lugar de seguir el enlace recibido.
Preguntas frecuentes
¿Cómo puedo saber rápidamente si un correo es phishing?
No interactúes con el mensaje. Revisa la dirección completa del remitente, inspecciona el dominio real de los enlaces, desconfía de la urgencia y confirma la solicitud desde la web, aplicación o teléfono oficial de la entidad.
¿Un resultado SPF, DKIM o DMARC correcto garantiza que el correo sea legítimo?
No. Esos mecanismos ayudan a autenticar el envío y el dominio, pero una cuenta o infraestructura legítima puede estar comprometida. También puede existir phishing enviado desde un dominio controlado correctamente por el delincuente.
¿Have I Been Pwned permite comprobar un mensaje de phishing?
No. Sirve para consultar si una dirección aparece en determinadas filtraciones conocidas, pero no analiza la autenticidad de un mensaje concreto, sus enlaces, sus adjuntos ni la intención de quien lo envió.
¿Qué hago si ya he pulsado el enlace o introducido mi contraseña?
Cierra la página, cambia la contraseña desde el sitio oficial, cierra las sesiones abiertas, activa la autenticación en dos pasos y revisa la actividad de la cuenta. Si compartiste datos bancarios, contacta inmediatamente con tu entidad.
¿Dónde se puede denunciar un correo de phishing en España?
Puedes marcarlo como phishing en tu proveedor de correo, avisar a la organización suplantada mediante sus canales oficiales y consultar los canales vigentes de INCIBE. Si hubo pérdida económica, amenazas o robo de identidad, conserva las pruebas y denúncialo ante las fuerzas de seguridad.
Conclusión
Comprobar un correo de phishing exige combinar tres niveles: inspección pasiva, confirmación independiente y, cuando sea necesario, análisis de cabeceras. No busques una señal infalible. Si el mensaje solicita una acción sensible y no puedes verificarla fuera del propio correo, no interactúes y utiliza el canal oficial de la organización.